
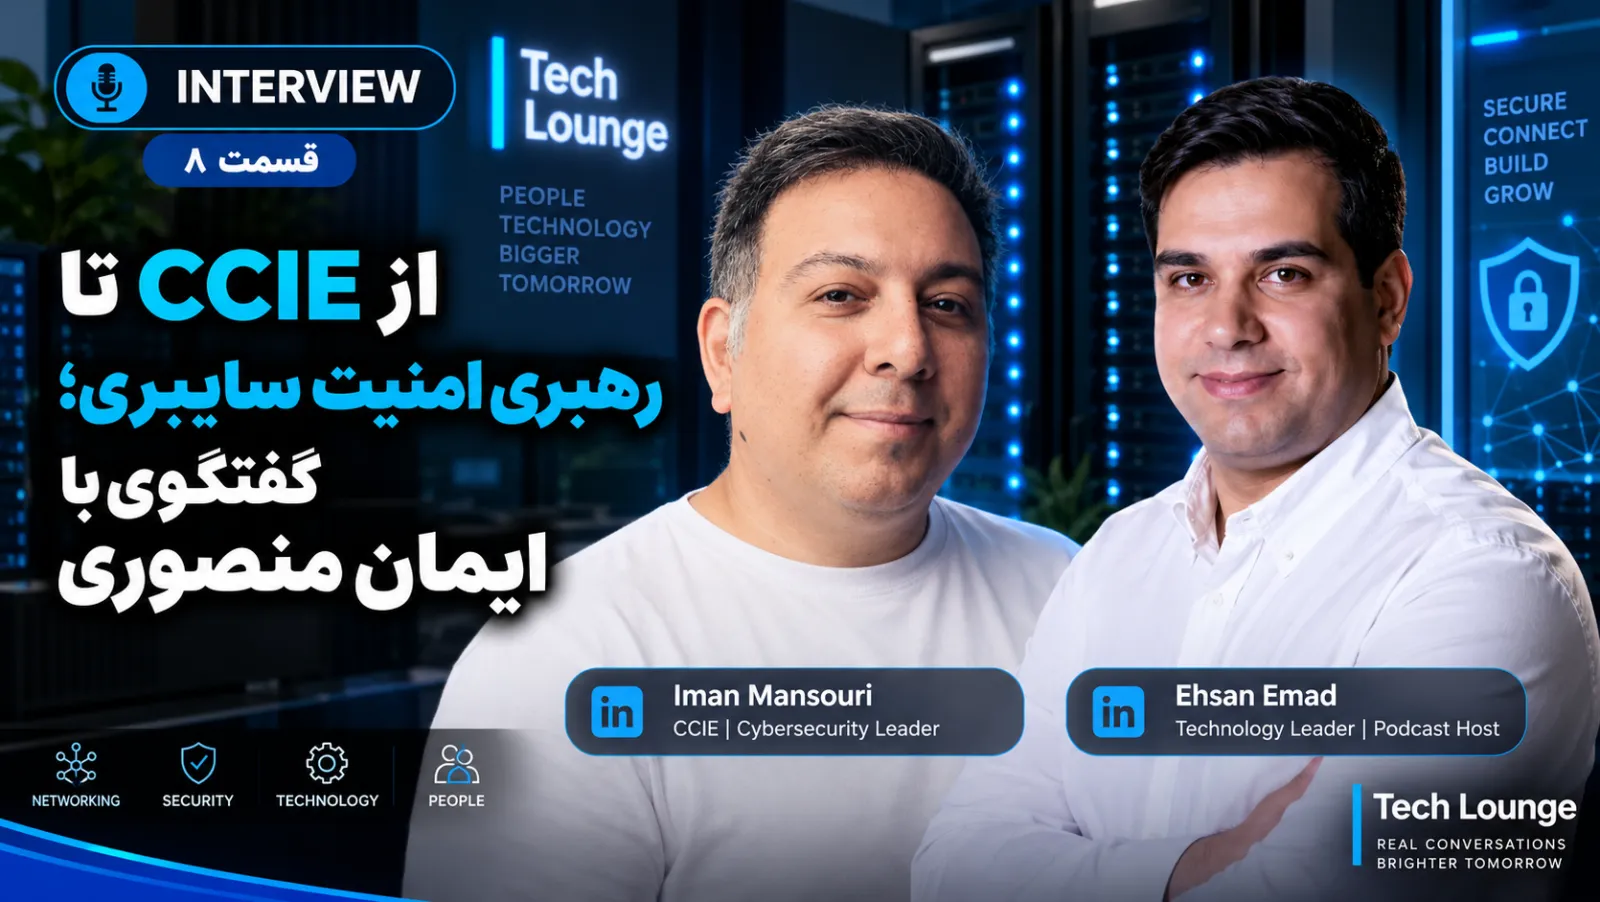
از CCIE تا رهبری امنیت سایبری؛ گفتگوی عمیق با ایمان منصوری
میهمان این قسمت ایمان منصوری است؛ یکی از چهرههای برجستهٔ دنیای امنیت سایبری که در برلین آلمان فعالیت میکند. ایمان دارای دو مدرک CCIE و مجموعهای از معتبرترین گواهیهای امنیتی از جمله CISM، CISSP، ISSAP، CCSP، GIAC و CPTS است؛ تجربهای که ترکیبی از طراحی، پیادهسازی، تست و رهبری تیمهای امنیتی در محیطهای سازمانی و تحقیقاتی است.
این قسمت برای چه کسانی مفید است
- مهندسان شبکه که میخواهند به امنیت سایبری و سپس رهبری آن برسند
- کسانی که بین مدارک CCIE، CISSP، CISM و OSCP/CPTS سردرگماند
- متخصصانی که بازار کار امنیت در اروپا و آلمان را هدف گرفتهاند
نکات کلیدی این قسمت
- مسیر رسیدن به دو مدرک CCIE و مجموعهای از گواهیهای ارشد امنیتی
- تفاوت نقش فنی و نقش رهبری در تیمهای امنیت سایبری
- تجربهٔ فعالیت در اکوسیستم امنیت سایبری اروپا از دید یک متخصص ایرانی
واژهنامهٔ این قسمت
- CCIE (دو مدرک)
- داشتن دو تخصص CCIE (مثلاً Enterprise و Security)؛ نشانهٔ عمق فنی هم در شبکه و هم در امنیت شبکه.
- CISSP
- مدرک (ISC)² برای متخصصان ارشد امنیت با پوشش ۸ دامنه از مدیریت ریسک تا امنیت نرمافزار؛ نیازمند ۵ سال تجربه و استاندارد طلایی نقشهای رهبری امنیت.
- CISM
- مدرک ISACA با تمرکز بر مدیریت و حاکمیت امنیت اطلاعات؛ مکمل CISSP برای مسیر مدیریتی.
- CCSP
- Certified Cloud Security Professional؛ امنیت ابر از دید معماری، داده و انطباق.
- CPTS / GIAC
- مدارک عملی تست نفوذ (Hack The Box CPTS) و مدارک SANS/GIAC؛ نشاندهندهٔ مهارت تهاجمی و دفاعی دستبهکد.
- Security Leadership
- گذار از حل مسئلهٔ فنی به تعیین راهبرد، مدیریت ریسک، بودجه و افراد؛ جایی که مهارت ارتباطی به اندازهٔ دانش فنی اهمیت پیدا میکند.
پرسشهای متداول
کدام مدرک را اول بگیرم: CCIE، CISSP یا OSCP/CPTS؟
به مسیر بستگی دارد: برای عمق در زیرساخت و امنیت شبکه، CCIE Security؛ برای تست نفوذ و تیم قرمز، مدارک عملی مثل CPTS/OSCP؛ برای رهبری و معماری امنیت، CISSP و سپس CISM. مصاحبهٔ ایمان منصوری نمونهٔ ترکیب هر سه در یک مسیر است.
تفاوت نقش فنی و نقش رهبری در امنیت سایبری چیست؟
در نقش فنی، خروجی شما پیکربندی، تست و تحلیل است؛ در رهبری، خروجی تصمیم، اولویتبندی ریسک، بودجه و رشد تیم است. رهبر امنیت باید بتواند ریسک فنی را به زبان تجاری برای مدیریت توضیح دهد.
بازار امنیت سایبری در آلمان و اروپا چه ویژگیهایی دارد؟
کمبود شدید نیروی متخصص، اهمیت بالای انطباق (GDPR، NIS2، ISO 27001)، ارزشگذاری روی مدارک معتبر بینالمللی، و در بسیاری از شرکتها امکان کار به انگلیسی؛ اگرچه زبان آلمانی برای نقشهای مدیریتی مزیت جدی است.
دربارهٔ میزبان
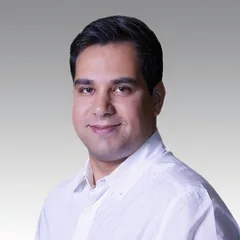
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
- CCDE #20210029
- CCIE Security
- CCIE Collaboration
- CCIE Data Center
- CCIE Enterprise Infrastructure
- CISSP
- Cisco Fire Jumper Elite
- Cisco Champion
- PhD Computer Science
- DBA
- MBA
دیدگاهها
هنوز دیدگاهی ثبت نشده است؛ شما اولین نفر باشید.