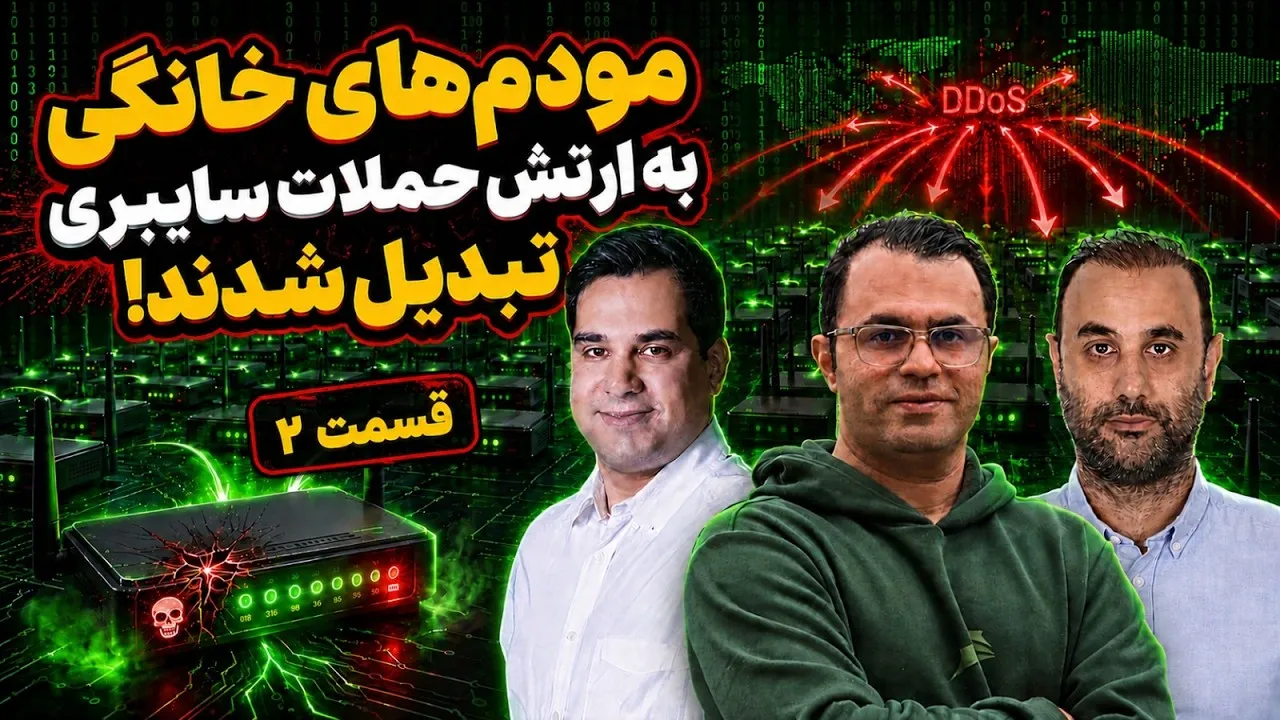
بخش اول این مجموعه دربارهٔ نسل جدید حملات DDoS و آلودهشدن مودمهای خانگی بهعنوان سرباز بیاطلاع یک باتنت بود. در این قسمت به مهمترین سؤال بعدی میرسیم: وقتی حمله شروع شد، مهندس شبکه دقیقاً باید چه کاری انجام دهد؟
دسترسی شما به یوتیوب برقرار نیست. برای پخش ویدئو در همین صفحه با VPN متصل شوید، یا آن را مستقیماً در یوتیوب ببینید.
محور این قسمت Scrubbing Center است؛ لایهای که ترافیک ورودی را قبل از رسیدن به زیرساخت اصلی از فیلتر عبور میدهد و ترافیک تمیز را برمیگرداند. تفاوت رویکردهای Cloud-based و On-Prem برای این کار، و اینکه هرکدام برای چه سازمانی مناسبتر است، بخش مهمی از بحث را تشکیل میدهد.
دو تکنیک عملیاتی هم در کنار Scrubbing بررسی میشوند: RTBH که مسیر ترافیک مخرب را به سمت null هدایت میکند، و BGP FlowSpec که اجازه میدهد سیاستهای فیلترینگ دقیقتری، بدون قطع کامل دسترسی، در سطح شبکه اعمال شود.
این قسمت مستقیماً ادامهٔ بخش اول DDoS است و تمرکز را از «حمله چطور شکل میگیرد» به «مدافع چطور واکنش نشان میدهد» میبرد.
محور اصلی، تفاوت عملی میان Scrubbing Centerهای Cloud و On-Prem است و اینکه انتخاب هرکدام به مقیاس و بودجهٔ سازمان بستگی دارد.
RTBH و BGP FlowSpec بهعنوان دو ابزار مکمل در کنار هم بررسی میشوند، نه رقیب یکدیگر.
این قسمت برای چه کسانی مفید است
مهندسان شبکهای که در لحظهٔ حمله باید تصمیم بگیرند و ابزار عملی میخواهند
تیمهای زیرساخت که بین Scrubbing ابری و On-Prem انتخاب میکنند
مهندسان BGP که میخواهند RTBH و FlowSpec را در عمل پیاده کنند
نکات کلیدی این قسمت
تفاوت رویکردهای Scrubbing Center مبتنی بر Cloud و On-Prem و کاربرد هرکدام
نقش RTBH در هدایت ترافیک مخرب به null در سریعترین حالت ممکن
چطور BGP FlowSpec امکان فیلترینگ دقیقتر را بدون قطع کامل سرویس فراهم میکند
ادامهٔ مستقیم بحث بخش اول دربارهٔ مودمهای آلوده و باتنتها
واژهنامهٔ این قسمت
Scrubbing Center
مرکزی که ترافیک ورودی مقصد حمله به آن هدایت میشود، ترافیک مخرب فیلتر و ترافیک تمیز به زیرساخت اصلی برگردانده میشود.
Cloud Scrubbing
سرویس ابری با ظرفیت چند ترابیتی که با تغییر مسیر BGP یا DNS فعال میشود؛ مناسب حملات حجمی بزرگتر از لینک سازمان.
On-Prem Scrubbing
دستگاه یا کلاستر محلی که ترافیک را بدون خروج از شبکه پاک میکند؛ تأخیر کمتر و کنترل بیشتر، اما محدود به ظرفیت لینک ورودی.
GRE Tunnel Return
روش رایج بازگرداندن ترافیک تمیز از Scrubbing ابری به سازمان از طریق تونل GRE، وقتی مسیر ورودی با BGP به ابر منحرف شده است.
Null Route
مسیری به رابط Null0 که بستهها را دور میریزد؛ مکانیزم زیرین RTBH.
Rate Limit Action
یکی از اقدامات FlowSpec: بهجای دور ریختن، ترافیک منطبق را به نرخ مشخصی محدود میکند تا سرویس مشروع زنده بماند.
پرسشهای متداول
وقتی حمله شروع شد، اولین اقدام مهندس شبکه چیست؟
تشخیص نوع و مقصد حمله از روی تلهمتری (NetFlow، نمودار رابطها)، سپس سریعترین اقدام مهارکننده: اگر لینک بالادست اشباع است، فعالکردن Scrubbing یا اعلان RTBH به بالادست؛ اگر حمله مشخص و قابلتفکیک است، قانون FlowSpec برای فیلتر دقیق.
Scrubbing ابری بهتر است یا On-Prem؟
اگر حجم حمله میتواند از پهنای باند ورودی شما بیشتر شود، On-Prem بهتنهایی کافی نیست و به ابر نیاز دارید. On-Prem برای حملات لایهٔ برنامه و پاسخ فوری بدون تغییر مسیر عالی است. سازمانهای بزرگ معمولاً هر دو را بهصورت Hybrid دارند.
RTBH و FlowSpec رقیب هم هستند؟
خیر، مکملاند. RTBH سادهترین و پرپشتیبانترین ابزار است و در بدترین شرایط، بقیهٔ مشتریان را نجات میدهد. FlowSpec دقیقتر است و سرویس قربانی را حفظ میکند، اما به پشتیبانی روتر و توافق با بالادست نیاز دارد.
دربارهٔ میزبان
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
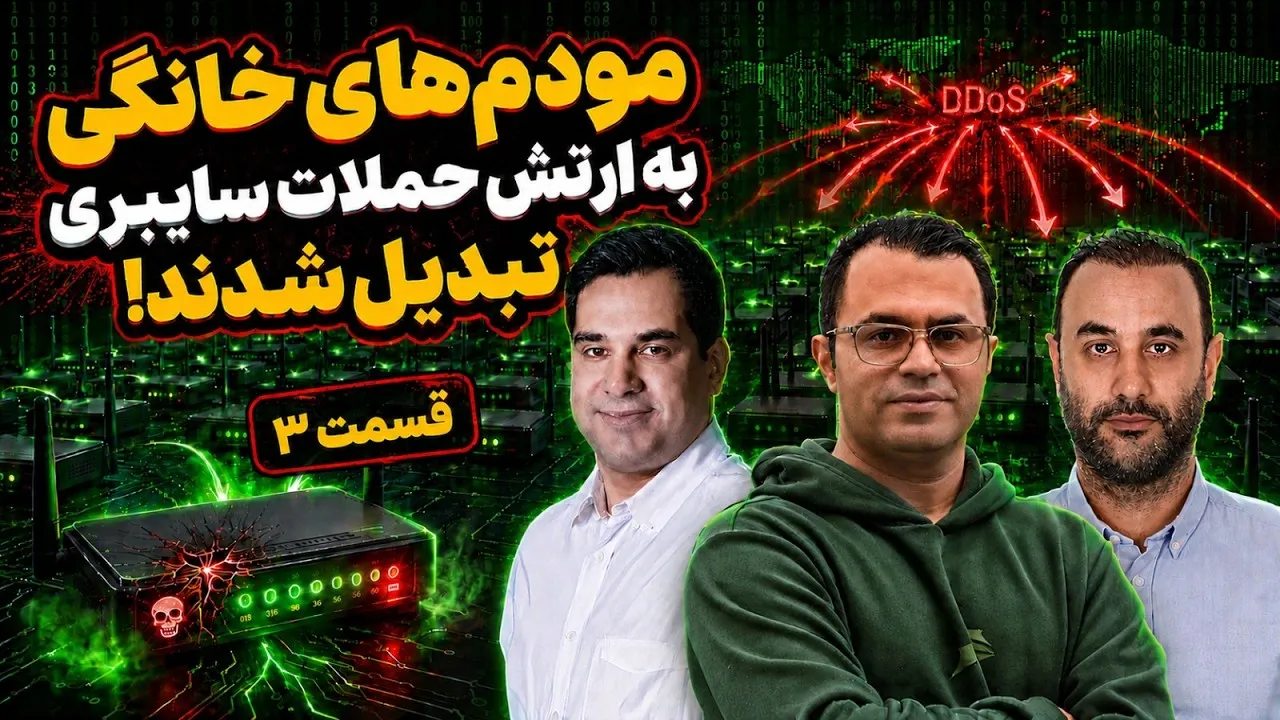
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.