در این قسمت از تکلانژ، به یک تهدید خاموش اما بسیار جدی میپردازیم:
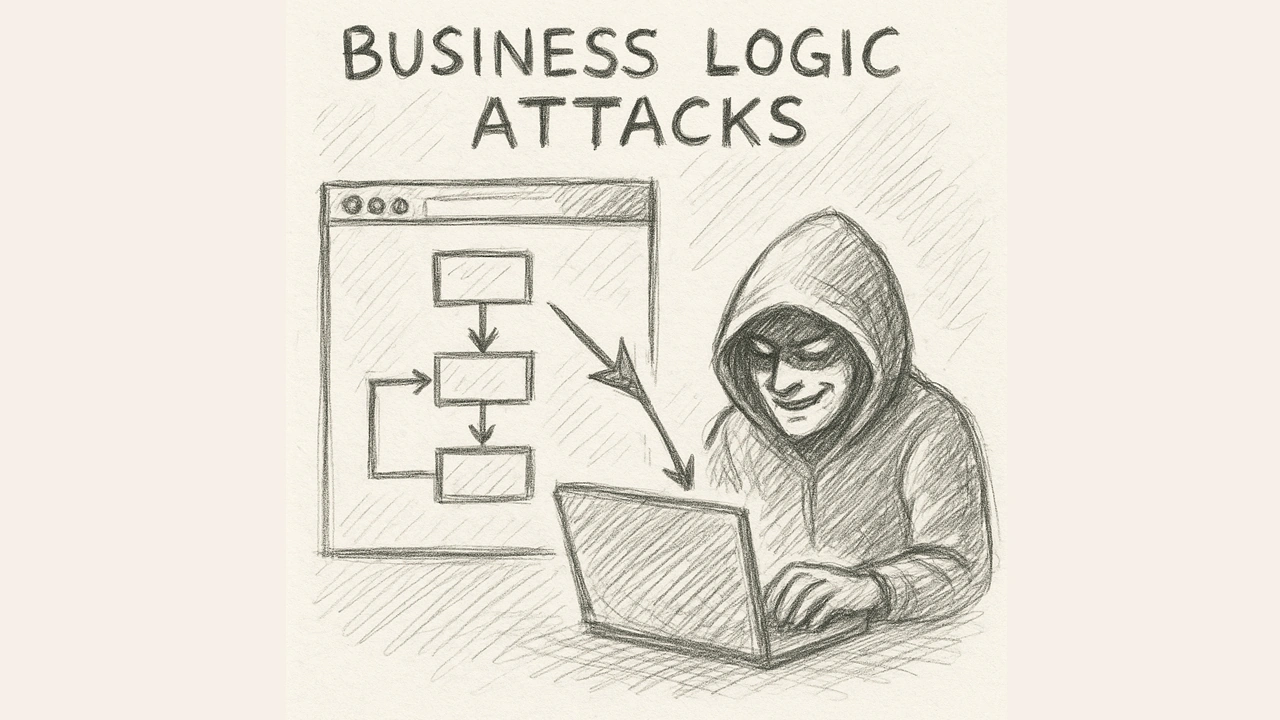
حملات به منطق کسبوکار (Business Logic Attacks) — حملاتی که به تزریق کد متکی نیستند، بلکه از ترتیب درخواستها
(مسیر حرکت کاربر) و منطق برنامه سوءاستفاده میکنند. این حملات اغلب از دید فایروالها و ابزارهای امنیتی سنتی پنهان میمانند.
دسترسی شما به یوتیوب برقرار نیست. برای پخش ویدئو در همین صفحه با VPN متصل شوید، یا آن را مستقیماً در یوتیوب ببینید.
• تفاوت WAF سنتی و نیاز به راهکارهای مدرن امنیت API
• سه سناریوی واقعی و قابلدرک: سوءاستفاده از کوپن، ATO (تصاحب حساب کاربری) و race condition در فینتک
• اینکه چطور inventory سازی API، ردیابی توزیعشده و مبناسازی رفتار به کشف حملات مبتنی بر منطق کمک میکنند
• یک راهنمای عملی برای تشخیص، پاسخ سریع و رفع مشکل — گامهای عملی که تیمهای DevOps و SecOps باید همین امروز شروع کنند
اگر این ویدیو برایتان مفید بود، لایک کنید و با دوستان فنیتان بهاشتراک بگذارید — بهویژه تیمهای DevOps، SecOps و معماران سیستم.
حملات Business Logic از جریانهای کاری قانونی برنامه سوءاستفاده میکنند، نه صرفاً تکیه بر تکنیکهای کلاسیک تزریق.
این قسمت با استفاده از سناریوهای عملی، به بررسی رویکردهای observability و امنیت API برای تشخیص و پاسخ میپردازد.
این قسمت برای چه کسانی مفید است
تیمهای DevOps و SecOps که APIهای عمومی یا موبایلی را نگهداری میکنند
معماران و توسعهدهندگان فینتک و تجارت الکترونیک
مهندسان امنیتی که WAF دارند اما همچنان سوءاستفاده از قوانین کسبوکار را تجربه میکنند
نکات کلیدی این قسمت
درک اینکه حملات Business Logic چه هستند
یادگیری اینکه چرا این حملات ممکن است از دید فایروالها و ابزارهای امنیتی سنتی پنهان بمانند
مرور سناریوهای سوءاستفاده از کوپن، تصاحب حساب کاربری و race condition
درک نقش inventory سازی API، ردیابی توزیعشده و مبناسازی رفتار
مرور یک راهنمای عملی تشخیص، پاسخ و رفع مشکل
در این قسمت میشنوید
حملات Business Logic چیست
چرا کنترلهای سنتی آنها را از دست میدهند
سوءاستفاده از کوپن
تصاحب حساب کاربری
Race Condition
Inventory و ردیابی API
مبناسازی رفتار
راهنمای تشخیص و رفع مشکل
واژهنامهٔ این قسمت
Business Logic Attack
سوءاستفاده از جریان قانونی برنامه (ترتیب درخواستها، قوانین قیمتگذاری، محدودیتها) بهجای بهرهبرداری از یک آسیبپذیری کد؛ هر درخواست بهتنهایی معتبر به نظر میرسد.
WAF
Web Application Firewall؛ ترافیک HTTP را با الگوهای حمله (تزریق SQL، XSS) مقایسه میکند، اما منطق کسبوکار برنامه را نمیفهمد.
API Inventory
فهرست کامل و بهروز همهٔ APIها، نسخهها و پارامترهایشان، از جمله APIهای فراموششده (Shadow/Zombie)؛ پیشنیاز هر برنامهٔ امنیت API.
Account Takeover (ATO)
تصاحب حساب کاربری از راههایی مانند credential stuffing یا سوءاستفاده از جریان بازیابی رمز، بدون شکستن خود سیستم احراز هویت.
Race Condition
ارسال همزمان چند درخواست تا پیش از بهروزرسانی وضعیت (مثلاً برداشت از موجودی یا استفاده از کوپن) چند بار عمل انجام شود.
Behavioral Baselining
ساخت الگوی رفتار عادی هر کاربر/کلاینت روی API و علامتگذاری انحرافها؛ روش اصلی تشخیص حملات منطقی.
پرسشهای متداول
چرا WAF حملات منطق کسبوکار را نمیگیرد؟
چون WAF بهدنبال payload مخرب در یک درخواست است، در حالی که در این حملات هر درخواست کاملاً معتبر است؛ مشکل در ترتیب، تکرار یا ترکیب درخواستهاست که فقط با درک منطق برنامه و رفتار کاربر قابل تشخیص است.
یک مثال ساده از سوءاستفاده از کوپن چیست؟
کاربر یک کوپن یکبارمصرف را در چند درخواست همزمان اعمال میکند و چون سرور پیش از ثبت «استفادهشده» همهٔ درخواستها را میپذیرد، تخفیف چند بار اعمال میشود؛ ترکیب Race Condition و منطق ضعیف.
برای شروع محافظت از APIها اولین قدم چیست؟
دانستن اینکه چه APIهایی دارید: کشف و فهرستبرداری خودکار، سپس فعالکردن ردیابی توزیعشده و لاگ ساختیافته تا بتوان مسیر کامل یک کاربر را دنبال کرد؛ بدون این دو، تشخیص رفتاری ممکن نیست.
ردیابی توزیعشده چه کمکی به امنیت میکند؟
با اتصال درخواستها به یک شناسهٔ ردیابی واحد در همهٔ میکروسرویسها، میتوان دید یک عملیات مشکوک از کجا شروع شده و چه مراحلی را طی کرده؛ این برای بازسازی حمله و پاسخ سریع حیاتی است.
دربارهٔ میزبان
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.
بخش اول این مجموعه دربارهٔ نسل جدید حملات DDoS و آلودهشدن مودمهای خانگی بهعنوان سرباز بیاطلاع یک باتنت بود. در این قسمت به مهمترین سؤال بعدی میرسیم: وقتی حمله شروع شد، مهندس شبکه دقیقاً باید چه کاری انجام دهد؟