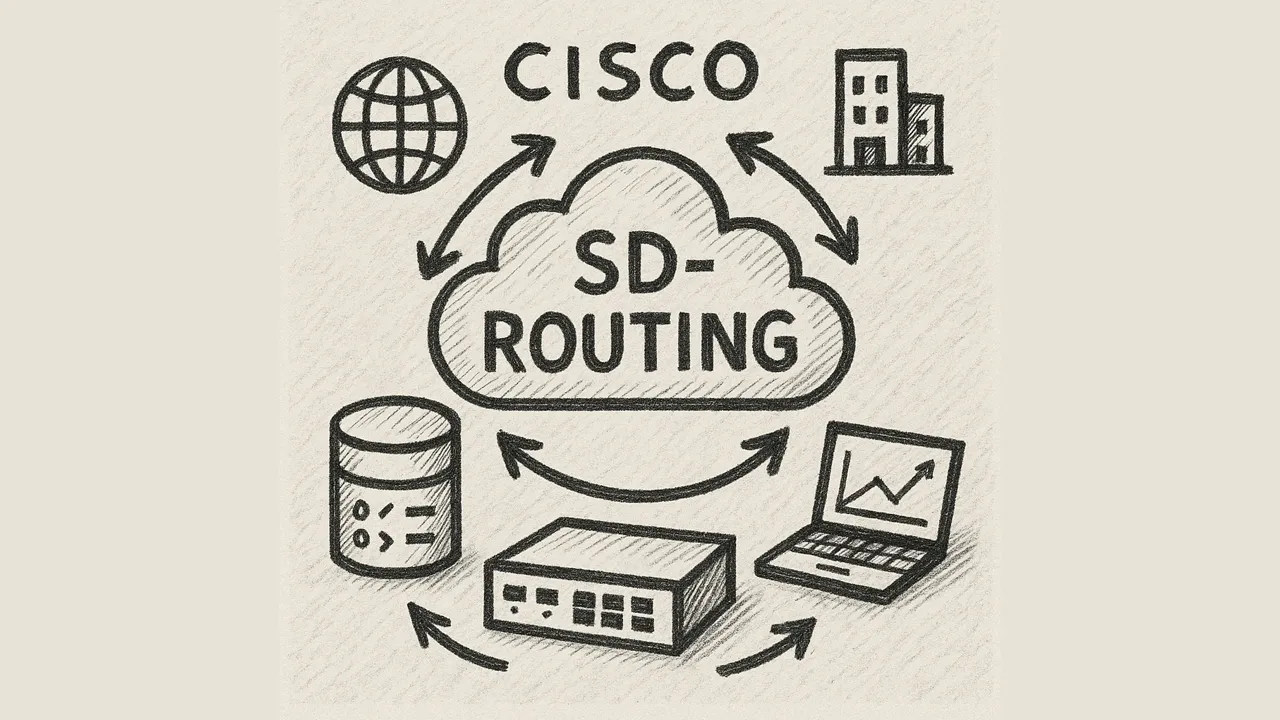
در این قسمت بررسی میکنیم SD-Routing چطور مسیریابی سنتی را با هوشمندی عصر ابر ترکیب میکند،
و چرا روترهای نسل ۲ سیسکو پلتفرم ایدهآلی برای آن هستند.
این قسمت مقدمهای مختصر بر SD-Routing و رابطه آن با پلتفرمهای جدیدتر روتر سیسکو است.
SD-Routing بهعنوان تحولی معرفی میشود که قابلیتهای نرمافزارمحور و مبتنی بر ابر را وارد مسیریابی میکند.
این قسمت برای چه کسانی مفید است
مهندسان شبکهای که روترهای شعبه را با CLI مدیریت میکنند و میخواهند به مدیریت متمرکز برسند
تیمهایی که SD-WAN برایشان بیش از نیاز است اما اتوماسیون مسیریابی میخواهند
معمارانی که پلتفرم روتر نسل ۲ سیسکو (Catalyst 8000) را ارزیابی میکنند
نکات کلیدی این قسمت
درک مفهوم Cisco SD-Routing
یادگیری اینکه SD-Routing چطور مسیریابی سنتی را با هوشمندی عصر ابر ترکیب میکند
درک اینکه چرا روترهای نسل ۲ سیسکو بهعنوان پلتفرم این مدل معرفی شدهاند
در این قسمت میشنوید
SD-Routing چیست
چرا سیسکو روی SD-Routing سرمایهگذاری میکند
مسیریابی سنتی و هوشمندی عصر ابر
روترهای نسل ۲ سیسکو
واژهنامهٔ این قسمت
SD-Routing
مدل سیسکو برای مدیریت روترهای سنتی (مسیریابی کلاسیک، بدون اورلی SD-WAN) از طریق همان کنترلر ابری Catalyst SD-WAN Manager؛ مشاهدهپذیری، پیکربندی قالبی و اتوماسیون را به روترهای «معمولی» میآورد.
Catalyst SD-WAN Manager (vManage)
داشبورد مدیریتی متمرکز سیسکو که هم دستگاههای SD-WAN و هم روترهای SD-Routing را پیکربندی و مانیتور میکند.
Catalyst 8000 Series
نسل جدید روترهای سازمانی سیسکو (8200/8300/8500 و 8000V مجازی) که برای هر دو حالت SD-WAN و مسیریابی خودمختار طراحی شدهاند.
Autonomous Mode
حالت اجرای روتر با IOS XE کلاسیک و پروتکلهای مسیریابی سنتی (BGP، OSPF، IPsec)؛ SD-Routing همین حالت را تحت مدیریت کنترلر قرار میدهد.
Configuration Group
مجموعهای از قالبهای پیکربندی که بهجای تنظیم تکتک روترها، یکبار تعریف و به گروهی از دستگاهها اعمال میشود.
پرسشهای متداول
SD-Routing با SD-WAN چه تفاوتی دارد؟
SD-WAN یک اورلی جدید (IPsec/OMP) با کنترلرهای اختصاصی میسازد و سیاستهای مبتنی بر برنامه را اعمال میکند. SD-Routing همان مسیریابی سنتی شما را نگه میدارد اما مدیریت، مشاهدهپذیری و اتوماسیون آن را از کنترلر مرکزی انجام میدهد؛ بدون تغییر در معماری داده.
آیا برای SD-Routing باید توپولوژی فعلی را عوض کنم؟
خیر؛ مزیت اصلی همین است. روترها با همان BGP/OSPF و تونلهای IPsec فعلی کار میکنند و فقط به کنترلر متصل میشوند تا از آنجا پیکربندی، مانیتورینگ و ارتقای نرمافزار دریافت کنند.
چرا سیسکو روترهای نسل ۲ را پلتفرم ایدهآل SD-Routing معرفی میکند؟
چون Catalyst 8000 با یک تصویر نرمافزاری واحد هر دو حالت را پشتیبانی میکند؛ میتوان با SD-Routing شروع کرد و بعداً همان سختافزار را بدون تعویض به SD-WAN مهاجرت داد.
دربارهٔ میزبان
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.
بخش اول این مجموعه دربارهٔ نسل جدید حملات DDoS و آلودهشدن مودمهای خانگی بهعنوان سرباز بیاطلاع یک باتنت بود. در این قسمت به مهمترین سؤال بعدی میرسیم: وقتی حمله شروع شد، مهندس شبکه دقیقاً باید چه کاری انجام دهد؟