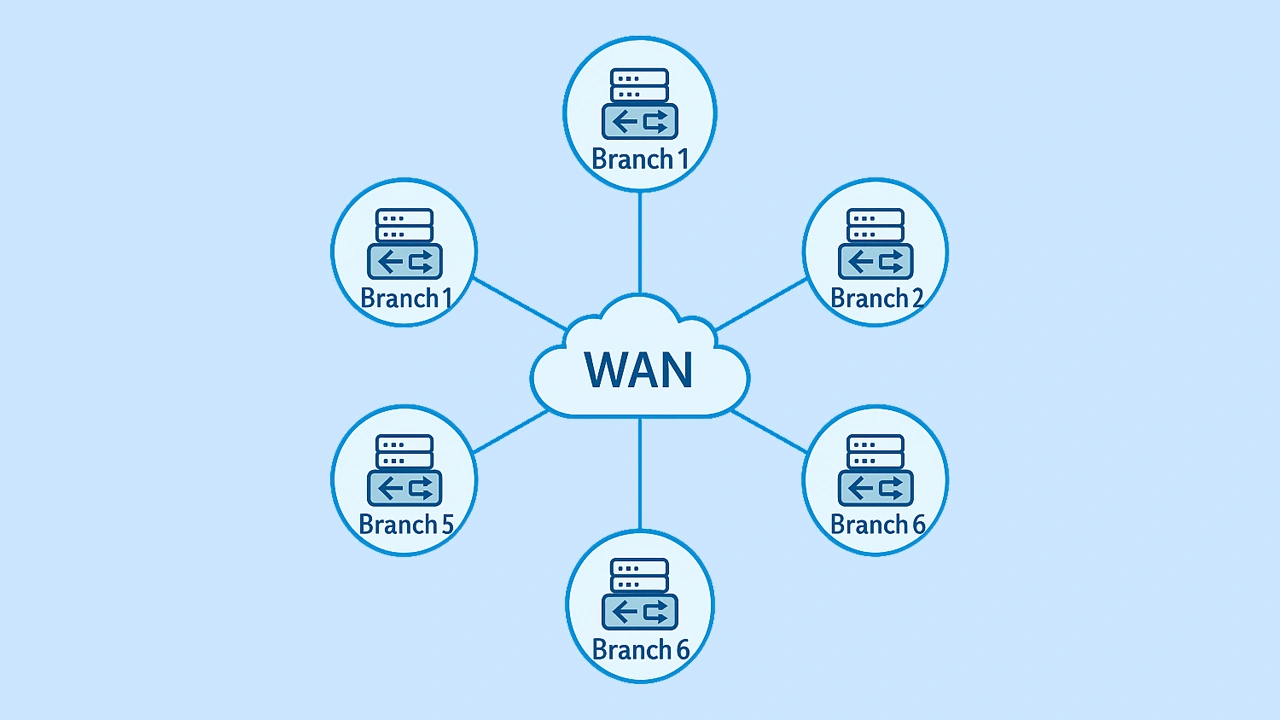
توضیح میدهیم SD-WAN چطور control plane و data plane را از هم جدا میکند،
چطور اتصال میان شعبهها را ساده و امن میکند،
و چطور با استفاده از vManage، vBond و vSmart، مدیریت سیاست و مسیریابی را خودکار میکند.
اگر دنبال درک واقعی یک WAN خودکار، مبتنی بر سیاست و امن هستید،
این قسمت برای شماست!
این قسمت Cisco SD-WAN را بهعنوان معماری WAN سازمانی مبتنی بر سیاست معرفی میکند.
تمرکز آن بر جدایی control/data plane، اتصال امن شعبهها و نقش کنترلرها در اتوماسیون سیاست و مسیریابی است.
این قسمت برای چه کسانی مفید است
مهندسان WAN که چندین شعبه را با MPLS و VPN سنتی مدیریت میکنند
داوطلبان مدارک CCNP Enterprise و ENSDWI که به درک معماری کنترلرها نیاز دارند
مدیران شبکه که میخواهند بدانند اتوماسیون سیاست در SD-WAN عملاً چطور کار میکند
نکات کلیدی این قسمت
درک جداسازی control plane و data plane در Cisco SD-WAN
یادگیری اینکه Cisco SD-WAN چطور اتصال شعبهها را ساده میکند
مرور نقش vManage، vBond و vSmart
درک اتوماسیون مسیریابی و سیاستگذاری در معماری SD-WAN
در این قسمت میشنوید
چرا SD-WAN
جدایی control plane و data plane
اتصال شعبهها
vManage
vBond
vSmart
اتوماسیون سیاست و مسیریابی
واژهنامهٔ این قسمت
Control Plane / Data Plane Separation
در SD-WAN تصمیمگیری مسیریابی و سیاست در کنترلرها متمرکز است و روترهای لبه فقط داده را طبق آن تصمیمها فوروارد میکنند.
اولین نقطهٔ تماس هر روتر جدید؛ دستگاهها را احراز هویت میکند، آدرس کنترلرها را میدهد و در عبور از NAT کمک میکند.
vSmart (SD-WAN Controller)
کنترلر کنترلپلین: از طریق پروتکل OMP مسیرها و سیاستها را بین روترهای لبه توزیع میکند.
OMP
Overlay Management Protocol؛ پروتکلی شبیه BGP که مسیرها، TLOCها و سیاستها را بین vSmart و روترها مبادله میکند.
TLOC
Transport Locator؛ شناسهٔ هر اتصال WAN روتر (آدرس، رنگ انتقال، نوع کپسولهسازی) که تونلهای IPsec بر اساس آن ساخته میشوند.
پرسشهای متداول
SD-WAN چطور اتصال شعبهها را ساده و امن میکند؟
هر روتر لبه پس از احراز هویت، بهصورت خودکار تونلهای IPsec به شعبههای دیگر میسازد (Zero-Touch)، و ترافیک را بر اساس سیاستهای متمرکز روی بهترین لینک (MPLS، اینترنت، LTE) هدایت میکند؛ بدون پیکربندی دستی تونلها در هر سایت.
اگر کنترلرها از دسترس خارج شوند، ترافیک شعبهها قطع میشود؟
خیر؛ کنترلرها فقط کنترلپلین را میسازند. روترها آخرین مسیرها و سیاستها را نگه میدارند و دادهپلین به کار ادامه میدهد؛ فقط تغییرات جدید تا بازگشت کنترلر اعمال نمیشود.
تفاوت سیاست متمرکز و سیاست محلی (Localized) چیست؟
سیاست متمرکز در vManage تعریف و از طریق vSmart روی چند سایت اعمال میشود (مثل مسیریابی مبتنی بر برنامه). سیاست محلی روی یک روتر خاص اجرا میشود، مثل QoS رابط یا ACL محلی.
برای مسیر مدارک، کدام آزمون سیسکو SD-WAN را پوشش میدهد؟
آزمون 300-415 ENSDWI بهطور اختصاصی به Cisco SD-WAN میپردازد و میتواند آزمون تخصصی CCNP Enterprise باشد؛ مفاهیم پایهٔ آن در ENCOR هم آمده است.
دربارهٔ میزبان
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.
بخش اول این مجموعه دربارهٔ نسل جدید حملات DDoS و آلودهشدن مودمهای خانگی بهعنوان سرباز بیاطلاع یک باتنت بود. در این قسمت به مهمترین سؤال بعدی میرسیم: وقتی حمله شروع شد، مهندس شبکه دقیقاً باید چه کاری انجام دهد؟