معماری Cisco Secure Analytics (SNA) — که پیشتر با نام Stealthwatch شناخته میشد — را مرور کردیم، چالشهای رایج مشتریان
را تحلیل کردیم و توضیح دادیم چطور تحلیل ترافیک شبکه میتواند حتی بدون signature، رفتار مخرب را تشخیص دهد.
🔍 موضوعاتی که پوشش دادیم:
• NDR چیست و چرا امروز اهمیت دارد؟
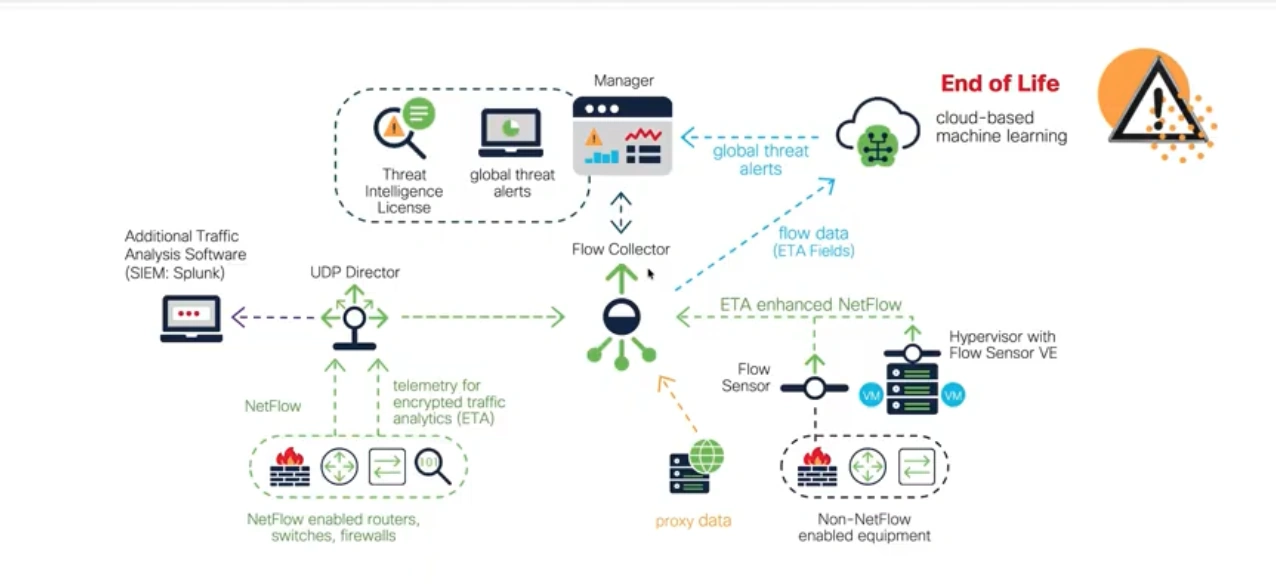
• معماری و اجزای SNA (Flow Collector، Flow Sensor، UDP Director و غیره)
• نقش تلهمتری و NetFlow در دیدپذیری امنیتی
• یک دموی کوتاه از محیط SNA
این قسمت NDR را معرفی کرده و سپس بر معماری Cisco Secure Analytics تمرکز میکند.
توضیح میدهد تلهمتری و دادههای flow چطور دیدپذیری نسبت به رفتار در سراسر شبکه را فراهم میکنند.
این قسمت برای چه کسانی مفید است
تحلیلگران SOC که بهدنبال دیدپذیری فراتر از لاگ فایروال و EDR هستند
مهندسان شبکه که NetFlow را جمعآوری میکنند اما از آن برای امنیت استفاده نمیکنند
معماران امنیتی که NDR را در کنار SIEM و XDR ارزیابی میکنند
نکات کلیدی این قسمت
درک نقش NDR در امنیت شبکه مدرن
مرور Cisco Secure Analytics، با نام قبلی Stealthwatch
درک اجزای کلیدی مانند Flow Collector، Flow Sensor و UDP Director
یادگیری اینکه NetFlow و تلهمتری چطور از دیدپذیری شبکه پشتیبانی میکنند
دیدن نحوه تشخیص رفتار مشکوک با تحلیل ترافیک بدون تکیه صرف بر signature
در این قسمت میشنوید
NDR چیست
نگاهی کلی به Cisco Secure Analytics
معماری و اجزای SNA
تلهمتری و NetFlow
تشخیص مبتنی بر رفتار
دموی محیط
واژهنامهٔ این قسمت
NDR (Network Detection & Response)
دستهای از راهکارها که با تحلیل ترافیک و تلهمتری شبکه، رفتار مخرب را حتی بدون امضا تشخیص میدهند و امکان پاسخ میدهند.
Cisco Secure Network Analytics (SNA)
راهکار NDR سیسکو که پیشتر Stealthwatch نام داشت؛ جریانهای شبکه را جمع، مدل رفتار عادی را میسازد و انحرافها را هشدار میدهد.
NetFlow / IPFIX
فرادادهای که سوئیچها و روترها دربارهٔ هر جریان (مبدأ، مقصد، پورت، حجم، زمان) صادر میکنند؛ خوراک اصلی NDR بدون نیاز به کپی کامل ترافیک.
Flow Collector
جزئی از SNA که رکوردهای NetFlow را از دستگاهها دریافت، حذف تکرار و تحلیل میکند و در Manager نمایش میدهد.
Flow Sensor
حسگری که در نقاطی که NetFlow بومی وجود ندارد (یا جزئیات بیشتری مثل لایهٔ ۷ لازم است) از روی کپی ترافیک، رکورد جریان میسازد.
UDP Director
مؤلفهای که یک جریان NetFlow/Syslog دریافتی را به چند مقصد (SNA، SIEM و…) تکثیر میکند تا نیازی به پیکربندی چندباره روی دستگاهها نباشد.
پرسشهای متداول
NDR چه چیزی را میبیند که فایروال و آنتیویروس نمیبینند؟
حرکت جانبی بین سیستمهای داخلی، دستگاههایی که نمیتوان رویشان Agent نصب کرد (IoT، تجهیزات پزشکی، OT)، و رفتارهای ناهنجار مانند اسکن داخلی یا خروج تدریجی داده که هیچ امضای مشخصی ندارند.
آیا برای SNA باید همهٔ ترافیک را کپی (SPAN) کنم؟
خیر؛ منبع اصلی داده NetFlow/IPFIX است که خود سوئیچها و روترها صادر میکنند و حجم بسیار کمتری از ترافیک واقعی دارد. Flow Sensor فقط برای نقاطی لازم است که NetFlow ندارند یا جزئیات بیشتری میخواهید.
تشخیص «بدون امضا» یعنی چه؟
SNA برای هر میزبان و گروه، مبنایی از رفتار عادی (چه کسی با چه کسی، چقدر و کِی صحبت میکند) میسازد و انحراف از این مبنا را با الگوریتمهای رفتاری علامت میزند؛ بنابراین تهدیدهای جدید یا سفارشی که امضایی ندارند هم دیده میشوند.
SNA چه ارتباطی با ترافیک رمزنگاریشده دارد؟
با قابلیت Encrypted Traffic Analytics، بدون رمزگشایی و از روی ویژگیهای جلسهٔ TLS (اندازهٔ بستههای اولیه، زمانبندی، پارامترهای دستدهی) میتواند بدافزار داخل ترافیک رمز را با احتمال بالا تشخیص دهد.
دربارهٔ میزبان
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.
بخش اول این مجموعه دربارهٔ نسل جدید حملات DDoS و آلودهشدن مودمهای خانگی بهعنوان سرباز بیاطلاع یک باتنت بود. در این قسمت به مهمترین سؤال بعدی میرسیم: وقتی حمله شروع شد، مهندس شبکه دقیقاً باید چه کاری انجام دهد؟