۳۰ شهریور ۱۴۰۴ پادکست شماره ۲

از فایروال تا سوئیچ هوشمند؛ DPUها چطور امنیت را تغییر می‌دهند

خلاصه

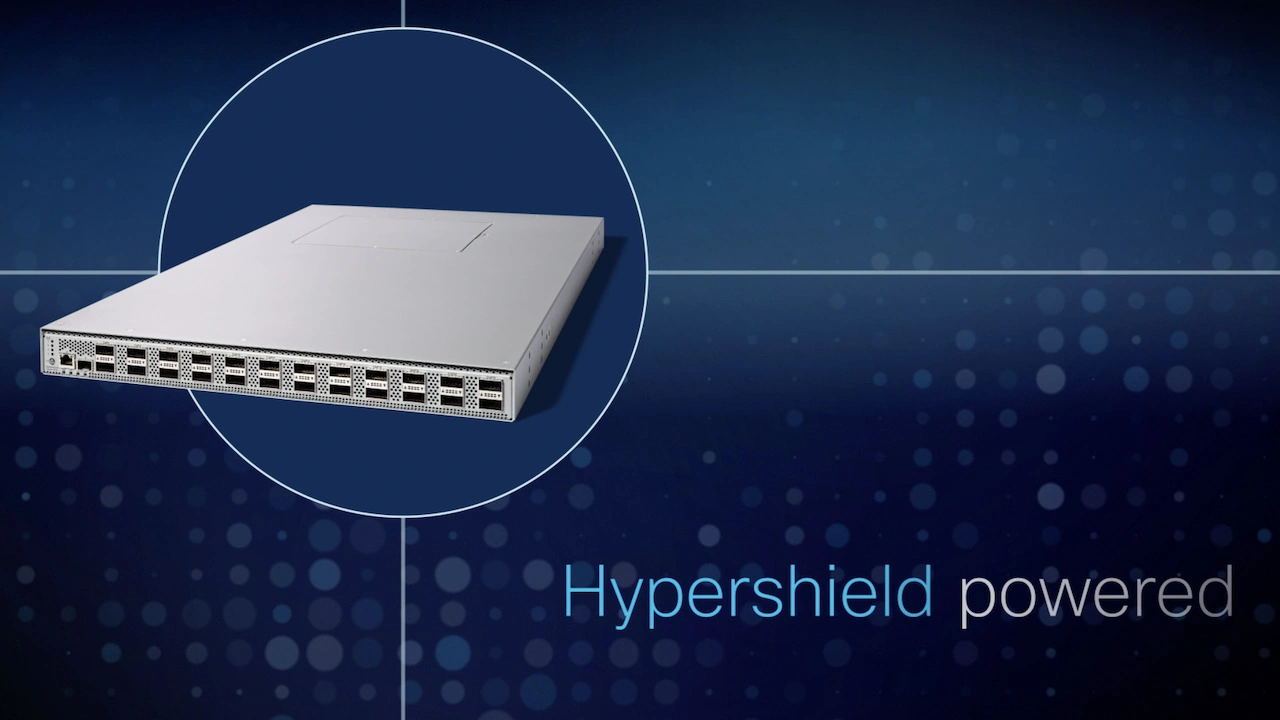
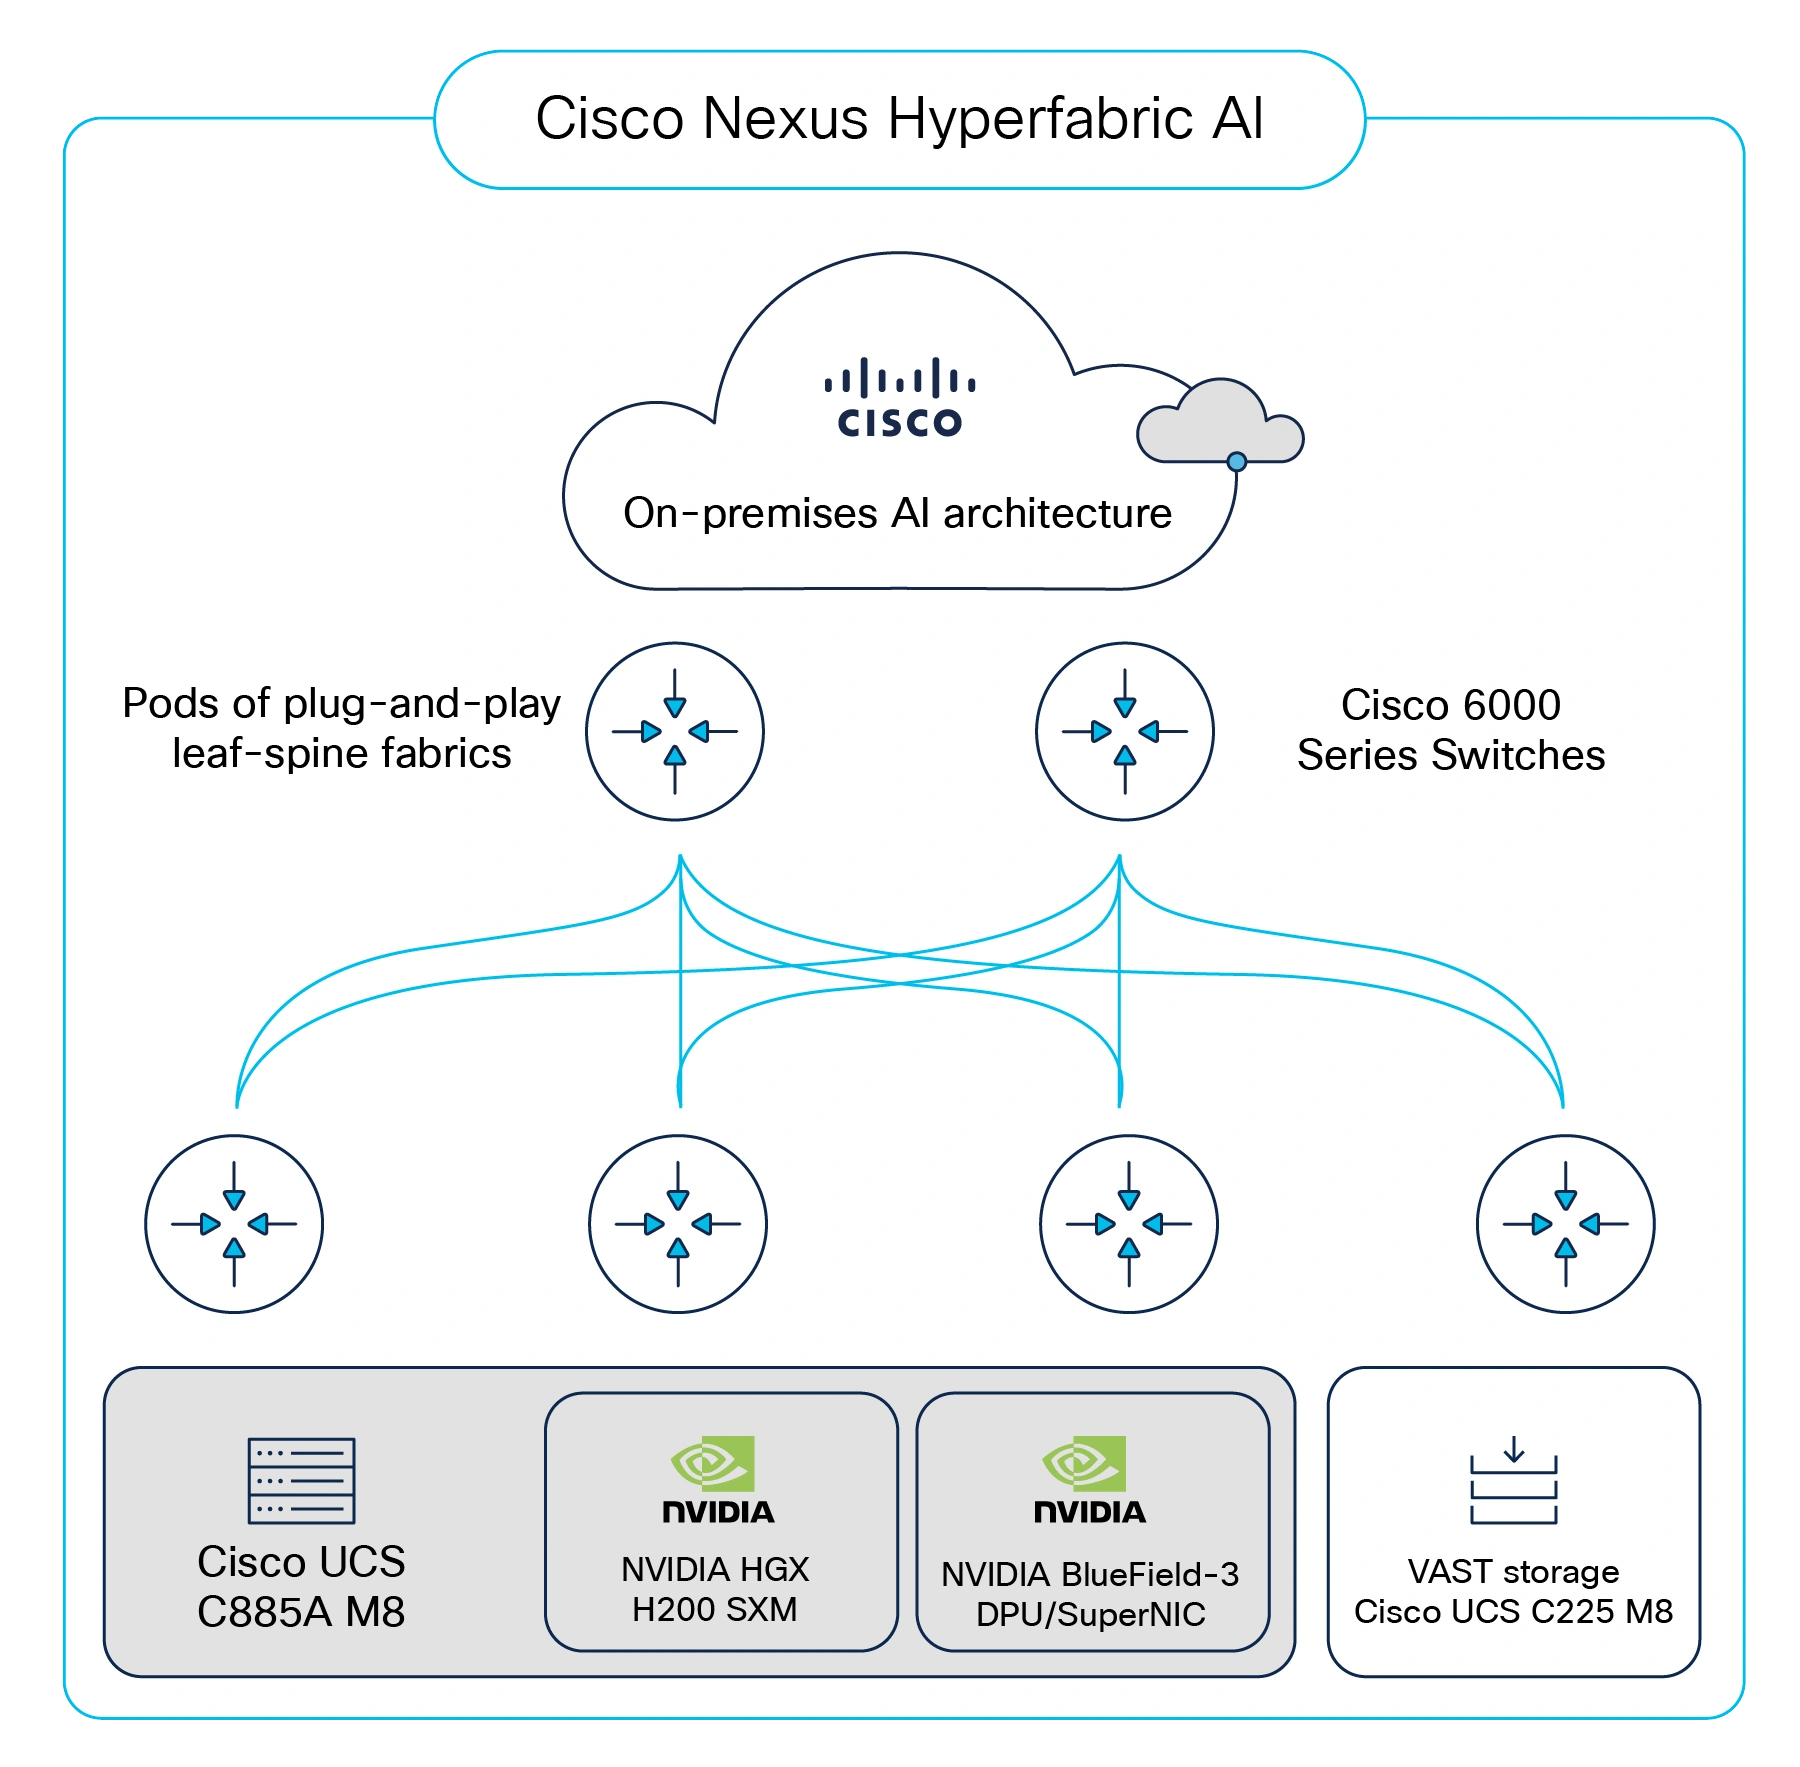
در این قسمت به نسل بعدی شبکه و امنیت می‌پردازیم — کاوش در Data Processing Unit (DPU)، Cisco Hypershield و سوئیچ‌های هوشمند Nexus 9300.

دربارهٔ این قسمت

این قسمت DPUها، Cisco Hypershield و سوئیچ‌های هوشمند Nexus 9300 را به‌عنوان بخشی از حرکت به سمت عملکردهای شبکه و امنیت توزیع‌شده‌تر معرفی می‌کند.

این قسمت برای چه کسانی مفید است

  • مهندسان امنیت شبکه که به دنبال جایگزین معماری فایروال متمرکز هستند
  • طراحان مرکز داده که سوئیچ‌های هوشمند Nexus 9300 را ارزیابی می‌کنند
  • تیم‌های زیرساخت که می‌خواهند بدانند DPU در عمل چه باری از CPU سرور برمی‌دارد

نکات کلیدی این قسمت

  • درک اینکه DPUها چه چیزی به شبکه و امنیت اضافه می‌کنند
  • مرور Cisco Hypershield در بستر امنیت نسل بعدی
  • درک اهمیت پلتفرم‌های سوئیچینگ هوشمند مانند Nexus 9300 در این معماری

در این قسمت می‌شنوید

  1. از فایروال سنتی به امنیت توزیع‌شده
  2. واحدهای پردازش داده (DPU)
  3. Cisco Hypershield
  4. سوئیچ‌های هوشمند Nexus 9300

واژه‌نامهٔ این قسمت

DPU (Data Processing Unit)
پردازنده‌ای قابل‌برنامه‌ریزی روی کارت شبکه یا داخل سوئیچ که وظایف شبکه، امنیت و ذخیره‌سازی (رمزنگاری، فایروال، تله‌متری) را از CPU اصلی جدا می‌کند و در سرعت خط اجرا می‌کند.
Cisco Hypershield
معماری امنیتی توزیع‌شدهٔ سیسکو که سیاست‌های امنیتی را به‌جای یک فایروال مرکزی، در نقاط اجرای متعدد (DPU، سوئیچ، هسته سرور) اعمال می‌کند و به‌روزرسانی‌ها را با مدل dual data plane بدون قطعی آزمایش می‌کند.
Distributed Security
اعمال کنترل‌های امنیتی نزدیک به بار کاری، در سراسر فبریک، به‌جای عبور دادن همهٔ ترافیک از یک نقطهٔ بازرسی متمرکز.
Smart Switch
سوئیچی که علاوه بر ASIC سوئیچینگ، DPU داخلی دارد و می‌تواند سرویس‌های امنیتی و L4-L7 را روی ترافیک عبوری اجرا کند؛ مثل مدل‌های جدید Nexus 9300 با DPU.
East-West Traffic
ترافیک بین سرورها داخل مرکز داده؛ حجم غالب ترافیک امروز که فایروال‌های محیطی (North-South) آن را نمی‌بینند.

پرسش‌های متداول

DPU دقیقاً چه چیزی به شبکه و امنیت اضافه می‌کند؟

DPU پردازش بسته، رمزنگاری، فایروالینگ حالت‌مند و تله‌متری را در سخت‌افزار و نزدیک به سرور انجام می‌دهد؛ نتیجه، آزاد شدن CPU سرور برای برنامه‌ها و امکان اعمال سیاست امنیتی روی ترافیک شرق‌غربی بدون تنگنای عملکردی است.

آیا با آمدن DPU و Hypershield، فایروال سنتی حذف می‌شود؟

خیر؛ فایروال محیطی برای ترافیک ورودی/خروجی سازمان باقی می‌ماند. تغییر اصلی این است که سگمنت‌بندی و بازرسی ترافیک داخلی مرکز داده به‌صورت توزیع‌شده و نزدیک به بار کاری انجام می‌شود، نه با هدایت همهٔ ترافیک به یک فایروال مرکزی.

تفاوت سوئیچ هوشمند Nexus 9300 با نسل قبلی چیست؟

نسل جدید علاوه بر ASIC سوئیچینگ، DPU داخلی دارد؛ بنابراین می‌تواند سرویس‌هایی مانند فایروال حالت‌مند و رمزنگاری را مستقیماً روی ترافیک عبوری اجرا کند، کاری که پیش‌تر به دستگاه‌های جداگانه نیاز داشت.

احسان عماد

دربارهٔ میزبان

احسان عماد

Technology Lead

احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیاده‌سازی و راهبری شبکه‌های سازمانی، مرکز داده و امنیت برای سازمان‌های بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایش‌های Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تک‌لانژ‌کست همان تجربه‌های میدانی را به زبان فارسی و با نگاهی عملی روایت می‌کند تا مهندسان فارسی‌زبان مسیر کوتاه‌تری به عمق فناوری و رشد حرفه‌ای پیدا کنند.

  • CCDE #20210029
  • CCIE Security
  • CCIE Collaboration
  • CCIE Data Center
  • CCIE Enterprise Infrastructure
  • CISSP
  • Cisco Fire Jumper Elite
  • Cisco Champion
  • PhD Computer Science
  • DBA
  • MBA

دیدگاه‌ها

هنوز دیدگاهی ثبت نشده است؛ شما اولین نفر باشید.

دیدگاه خود را بنویسید

امتیاز شما *