
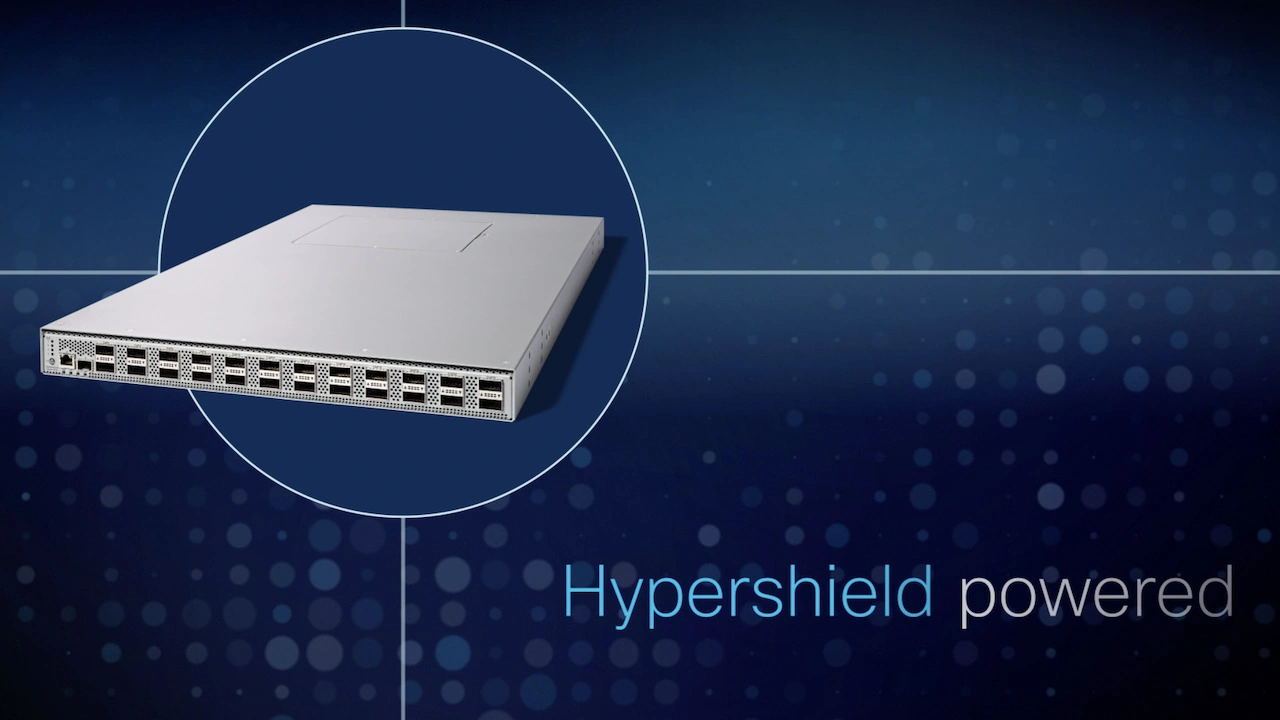
از فایروال تا سوئیچ هوشمند؛ DPUها چطور امنیت را تغییر میدهند
در این قسمت به نسل بعدی شبکه و امنیت میپردازیم — کاوش در Data Processing Unit (DPU)، Cisco Hypershield و سوئیچهای هوشمند Nexus 9300.
مشاهده پادکست
در این قسمت فنی (S1E3) به دو موضوع کاملاً مرتبط میپردازیم: چرا سایزینگ فایروال — بهخصوص ظرفیت CPU برای رمزگشایی TLS/SSL — برای تشخیص و پیشگیری اهمیت دارد، و اینکه فعالسازی MACsec روی لینکهای مرکز داده چطور جلوی بسیاری از تکنیکهای MITRE ATT&CK مبتنی بر شنود (sniffing) و تزریق فریم را میگیرد.
این قسمت دو موضوع امنیتی مرکز داده را به هم متصل میکند: سایزینگ فایروال برای بار رمزگشایی و حفاظت لایه لینک با MACsec.
بر تأثیر کارایی رمزگشایی و ارزش امنیتی محافظت از لینکهای اترنت تأکید میکند.
چون فایروال باید برای هر جلسه عملیات رمزنگاری نامتقارن و متقارن انجام دهد و سپس محتوا را بازرسی کند. این بار روی CPU (یا ماژول رمزنگاری) میافتد و در دیتاشیتها معمولاً با عددی جدا از throughput خام گزارش میشود؛ سایزینگ باید بر اساس همین عدد انجام شود.
MACsec در لایهٔ ۲ و روی هر لینک فیزیکی کار میکند و در سرعت خط اجرا میشود؛ IPsec در لایهٔ ۳ و سرتاسری بین دو نقطه است و سربار پردازشی بیشتری دارد. MACsec برای لینکهای داخل مرکز داده یا بین سایتهای نزدیک، و IPsec برای تونلهای روی اینترنت مناسبتر است.
بله؛ MACsec در ASIC یا PHY سوئیچ پیادهسازی میشود و در سرعت خط رمزنگاری میکند. تنها سربار آن چند ده بایت به هر فریم (برچسب SecTAG و ICV) است.
تکنیکهای مبتنی بر دسترسی به لینک فیزیکی، مثل شنود ترافیک (Network Sniffing)، دستکاری یا تزریق فریم و حملات Adversary-in-the-Middle در لایهٔ ۲؛ چون فریمها هم رمز شدهاند و هم امضای صحت دارند.
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
در این قسمت به نسل بعدی شبکه و امنیت میپردازیم — کاوش در Data Processing Unit (DPU)، Cisco Hypershield و سوئیچهای هوشمند Nexus 9300.
مشاهده پادکست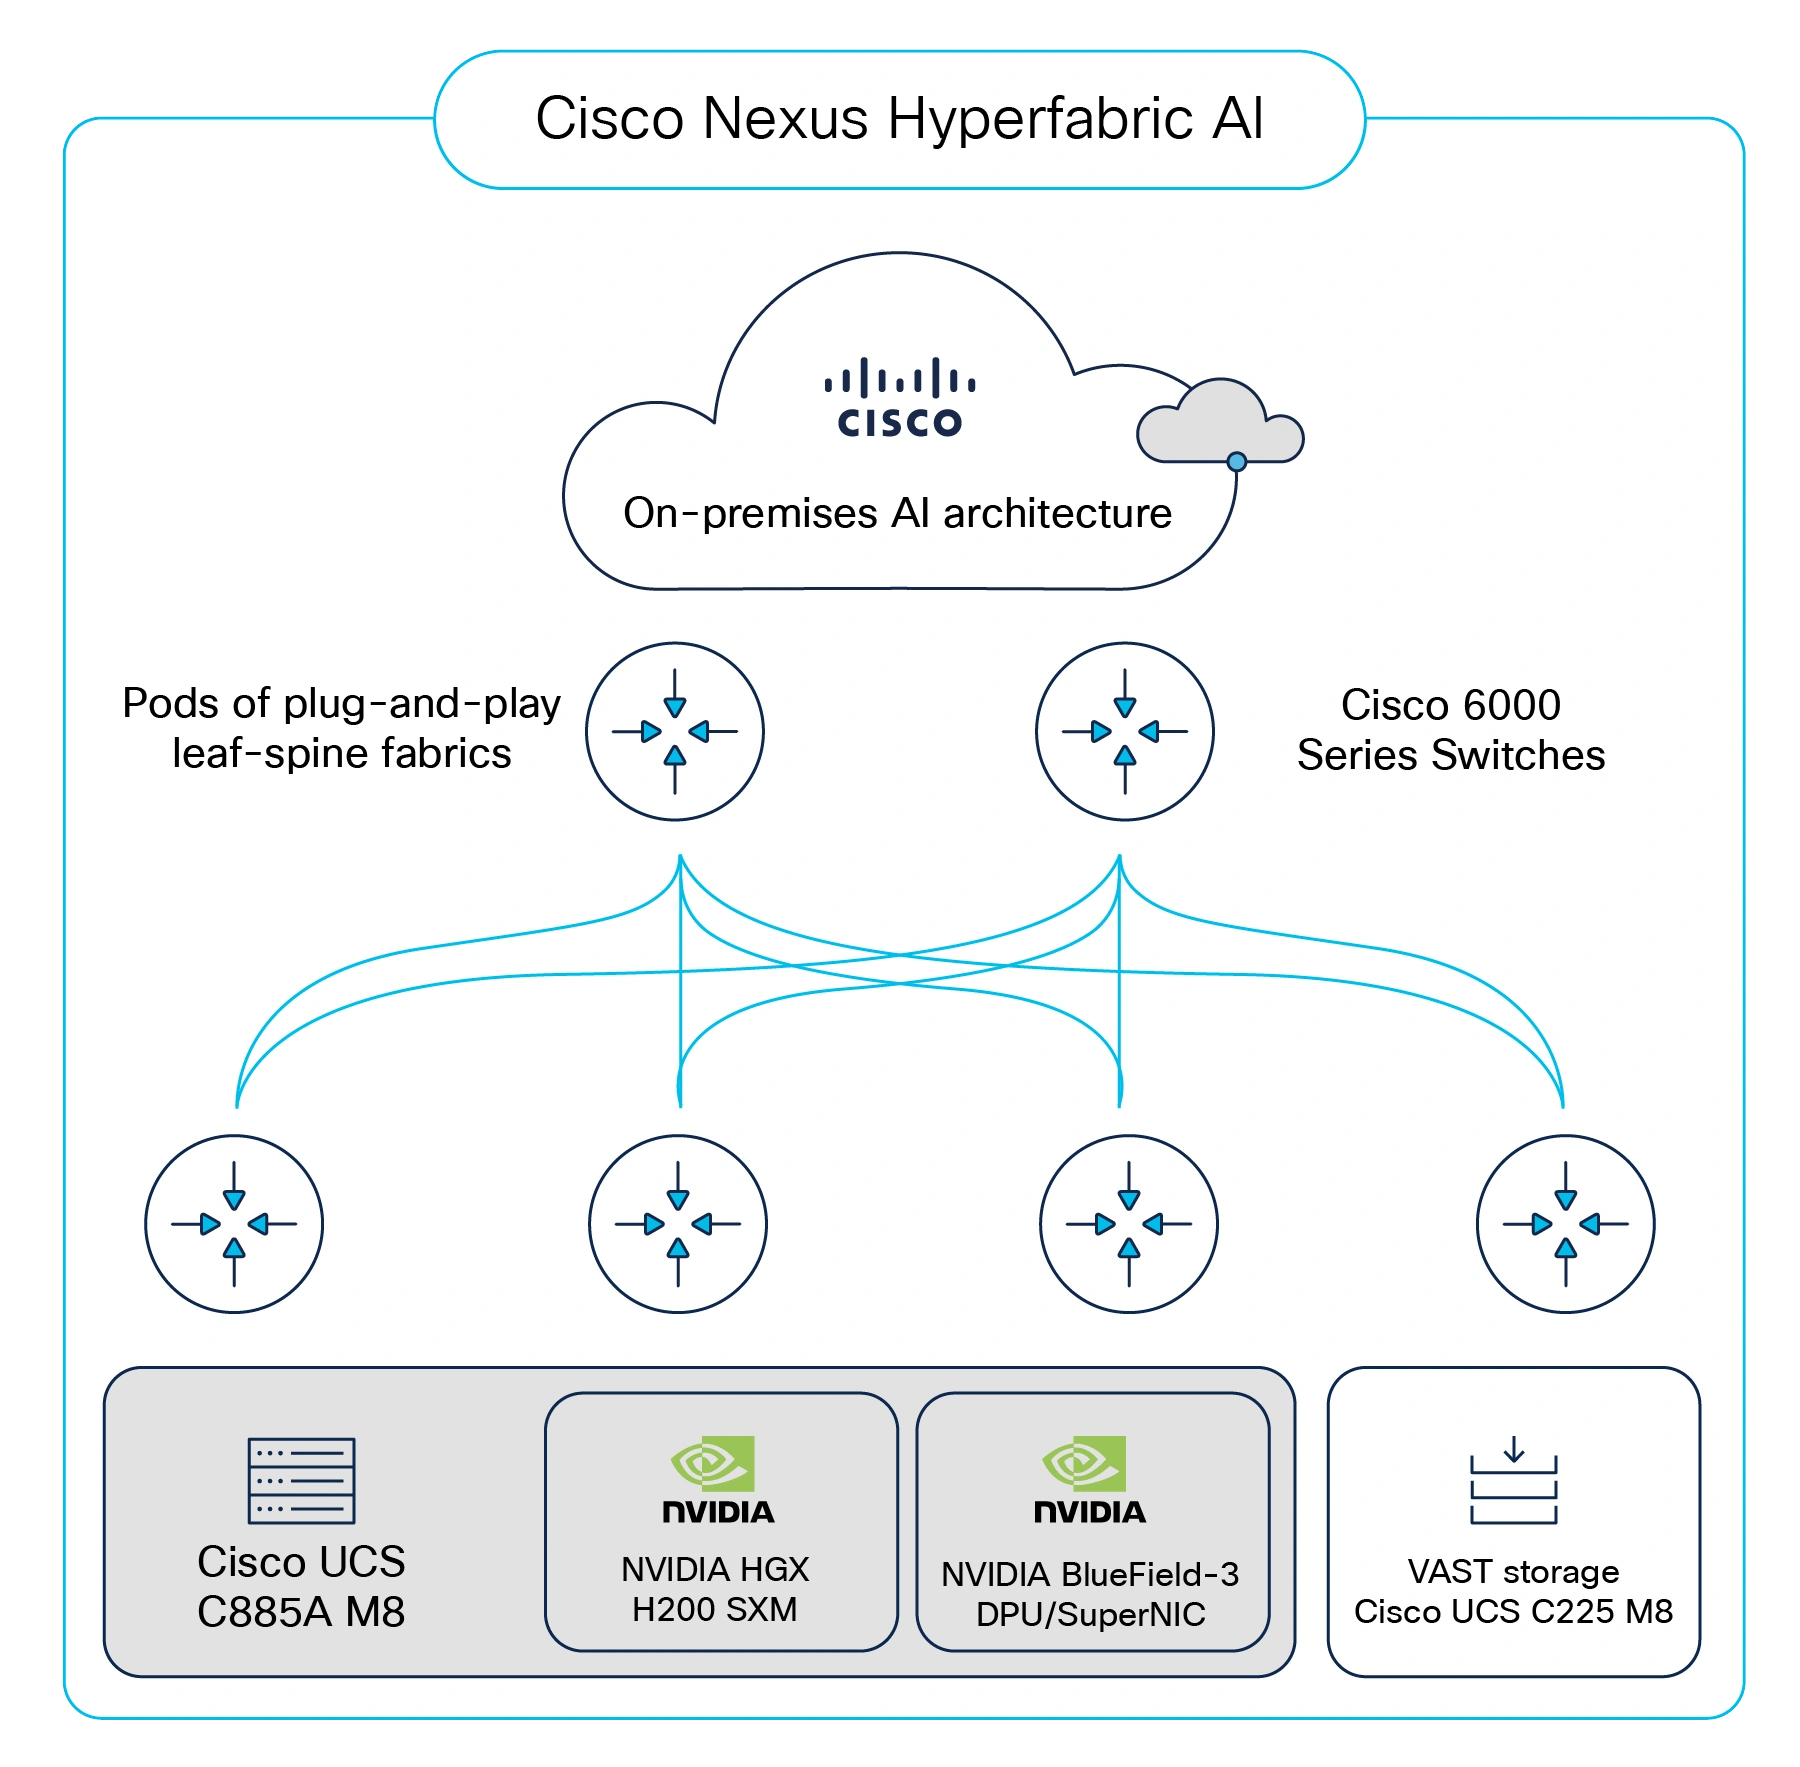
Cisco HyperFabric AI را معرفی میکنیم — شامل معماری، مزایا و مسیرهای یادگیری برای مهندسانی که وارد حوزه زیرساخت هوش مصنوعی میشوند.
مشاهده پادکست
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.
مشاهده پادکستهنوز دیدگاهی ثبت نشده است؛ شما اولین نفر باشید.