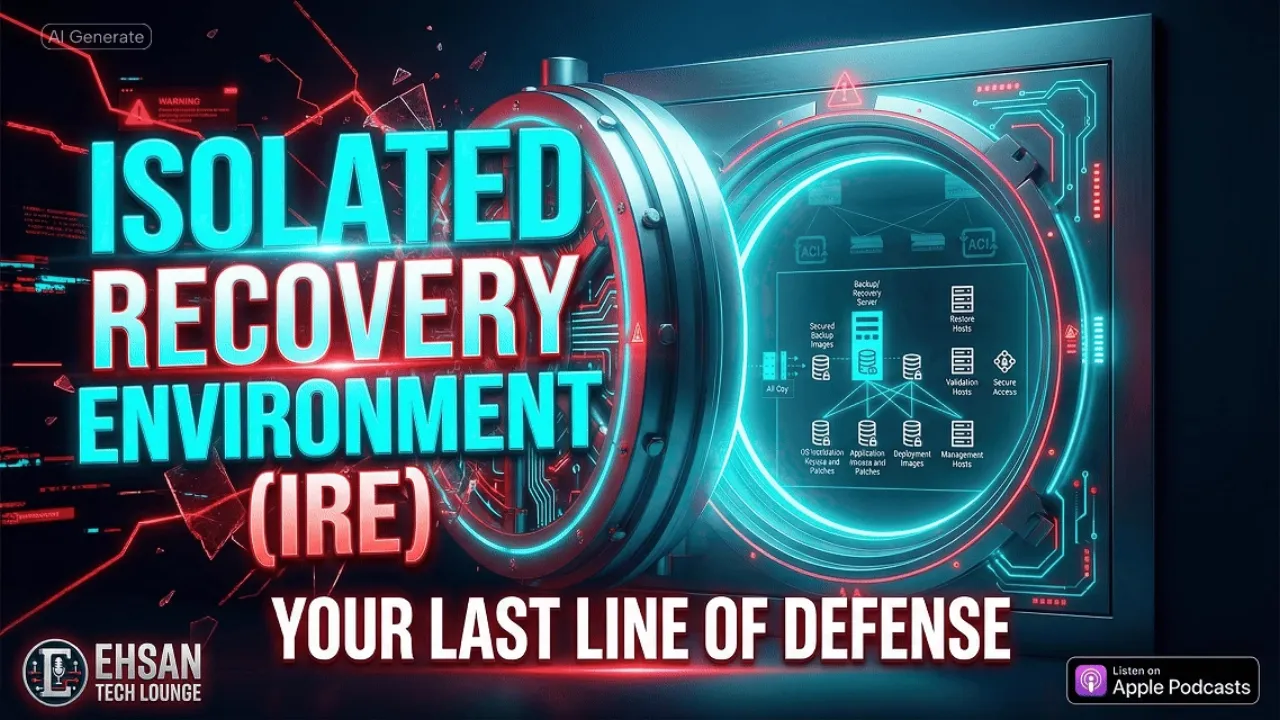
داشتن پشتیبان (backup) بهتنهایی کافی نیست. بازیابی مستقیم در محیط عملیاتی — یا محیطی که قبلاً آلوده شده — میتواند منجر به آلودگی مجدد و تکرار حمله شود. اینجاست که مفهوم محیط بازیابی ایزوله (Isolated Recovery Environment یا IRE) اهمیت پیدا میکند.
در این قسمت بررسی میکنیم:
چرا رویکردهای سنتی Backup و Disaster Recovery پس از حمله باجافزاری شکست میخورند
محیط بازیابی ایزوله (IRE) چیست و چه تفاوتی با Incident Response و Disaster Recovery دارد
چرا ایزولهسازی ستون اصلی بازیابی سایبری پس از باجافزار است
رویکرد VMware IRE چطور به حل این چالشها کمک میکند
این قسمت برای این افراد مناسب است:
مهندسان امنیت و تیمهای SOC
مهندسان زیرساخت و مجازیسازی
داشتن یک پشتیبان معتبر بهخودیخود به معنای امن بودن محیط عملیاتی برای بازیابی نیست.
بازیابی در محیطی که قبلاً آلوده شده میتواند به آلودگی مجدد منجر شود.
این قسمت نقش یک محیط ایزوله را در اعتبارسنجی و بازیابی سیستمها پس از باجافزار توضیح میدهد.
این قسمت برای چه کسانی مفید است
مهندسان امنیت و تیمهای SOC که برنامهٔ پاسخ به باجافزار مینویسند
مهندسان زیرساخت و مجازیسازی (VMware) که مسئول بازگرداندن سرویسها هستند
مدیران ریسک که میخواهند بدانند «بازیابی امن» در عمل یعنی چه
نکات کلیدی این قسمت
درک اینکه محیط بازیابی ایزوله (IRE) چیست
یادگیری اینکه چرا بازیابی مستقیم در محیط عملیاتی پس از باجافزار خطرناک است
درک تفاوت Incident Response، Disaster Recovery و بازیابی ایزوله سایبری
یادگیری اینکه چرا ایزولهسازی اصل اصلی بازیابی امن است
درک اینکه IRE چطور ریسک آلودگی مجدد را کاهش میدهد
در این قسمت میشنوید
چرا پشتیبانگیری بهتنهایی کافی نیست
محیط بازیابی ایزوله چیست
IRE در مقابل Incident Response و Disaster Recovery
چرا ایزولهسازی پس از باجافزار اهمیت دارد
جریان کار بازیابی امن
واژهنامهٔ این قسمت
IRE (Isolated Recovery Environment)
محیط جداگانه و قرنطینهشده برای بازگرداندن، بررسی و پاکسازی سیستمها پس از حمله، پیش از بازگرداندن آنها به تولید.
Clean Room
نام دیگر IRE؛ فضایی که در آن نسخههای پشتیبان اسکن، آزمایش و «پاک» اعلام میشوند.
Reinfection
آلودگی مجدد وقتی سیستمی از Backup آلوده یا در محیطی که مهاجم هنوز در آن حضور دارد بازیابی شود؛ دلیل اصلی نیاز به ایزولهسازی.
Incident Response
فرآیند شناسایی، مهار و ریشهکنی حمله؛ IRE مرحلهٔ بازیابی این فرآیند را امن میکند، نه جایگزین آن.
Golden Image
نسخهٔ مرجع و تأییدشدهٔ سیستمعامل و برنامهها که بازسازی سیستمها از روی آن انجام میشود، بهجای اعتماد به نسخهٔ احتمالاً آلودهٔ فعلی.
پرسشهای متداول
چرا نباید مستقیماً در محیط تولید بازیابی کنم؟
چون تا ریشهکنی کامل مشخص نیست مهاجم هنوز در شبکه هست یا نه، و چون خود نسخهٔ پشتیبان ممکن است حاوی بدافزار خفته باشد. بازیابی در تولید یعنی ریسک تکرار حمله از همان نقطه.
IRE با سایت DR چه فرقی دارد؟
سایت DR کپی زندهٔ تولید است و معمولاً با همان اعتبارنامهها و اتصالها؛ مهاجم میتواند به آن هم برسد. IRE بهطور پیشفرض قطع است، دسترسیهای جداگانه دارد و برای اعتبارسنجی و پاکسازی طراحی شده، نه ادامهٔ سرویس.
رویکرد VMware برای IRE چیست؟
استفاده از vSphere و شبکهٔ ایزوله (NSX) برای بالا آوردن ماشینهای بازیابیشده در یک محیط قرنطینه، اسکن آنها با ابزارهای امنیتی، و فقط پس از تأیید، انتقال کنترلشده به تولید؛ اغلب همراه با Backupهای تغییرناپذیر.
یک IRE حداقل چه چیزهایی نیاز دارد؟
ظرفیت محاسباتی و ذخیرهسازی جدا از تولید، شبکهٔ ایزوله با خروجی کنترلشده، دسترسی به Backupهای تغییرناپذیر، ابزار اسکن/فارنزیک، و یک روال مکتوب برای اعلام «پاک بودن» و بازگرداندن مرحلهای سرویسها.
دربارهٔ میزبان
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.
بخش اول این مجموعه دربارهٔ نسل جدید حملات DDoS و آلودهشدن مودمهای خانگی بهعنوان سرباز بیاطلاع یک باتنت بود. در این قسمت به مهمترین سؤال بعدی میرسیم: وقتی حمله شروع شد، مهندس شبکه دقیقاً باید چه کاری انجام دهد؟