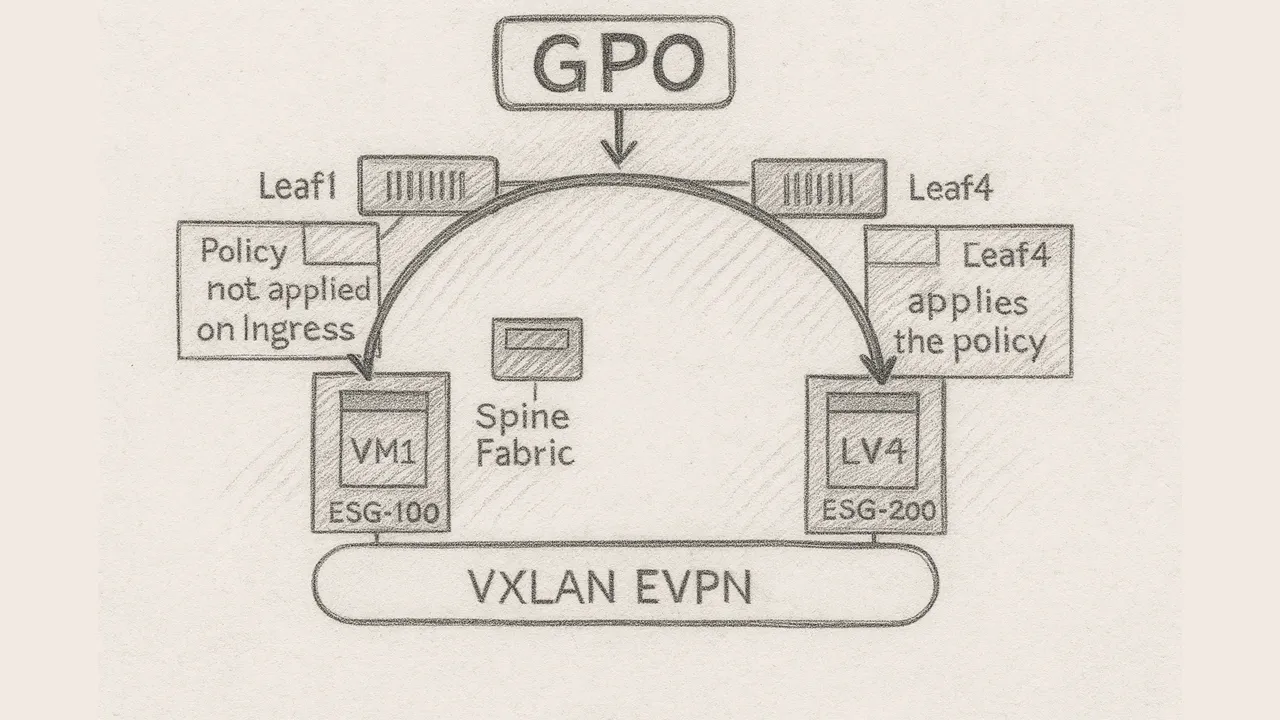
در این قسمت به یکی از مهمترین نوآوریهایی میپردازیم که معماری مراکز داده مدرن را شکل میدهد: میکروسگمنتیشن با استفاده از GPO (Group Policy Option) در محیطهای VXLAN-EVPN و NX-OS.
دسترسی شما به یوتیوب برقرار نیست. برای پخش ویدئو در همین صفحه با VPN متصل شوید، یا آن را مستقیماً در یوتیوب ببینید.
- نقش Group Policy Option (GPO) در فراهمکردن میکروسگمنتیشن واقعی
- ESG، SGACL و نحوه انتقال سیاستها همراه با ترافیک
- معماری GPO روی NX-OS و تفاوت اجرای Ingress در مقابل Egress
- Service Chaining، هدایت مجدد ترافیک و امنیت توزیعشده در Leaf
- قابلیتها، محدودیتها و بهبودهای فنی در نسخههای اخیر NX-OS
- آینده GPO و اینکه چرا در حال تبدیل شدن به یکی از ستونهای اصلی امنیت در فبریکهای مدرن است
این قسمت روی Group Policy Option بهعنوان مکانیزمی برای سیاستگذاری توزیعشده و میکروسگمنتیشن تمرکز دارد.
GPO را با ESG، SGACL، محل اجرا، Service Chaining و بهبودهای اخیر NX-OS مرتبط میکند.
این قسمت برای چه کسانی مفید است
مهندسان مرکز داده که فبریک VXLAN-EVPN روی NX-OS دارند و ACI ندارند
معماران امنیتی که بهدنبال سگمنتبندی در سطح بار کاری بدون فایروال داخلی هستند
کسانی که با ESG/EPG در ACI آشنا هستند و معادل آن را در EVPN میخواهند
نکات کلیدی این قسمت
درک نحوه پشتیبانی GPO از میکروسگمنتیشن در محیطهای VXLAN-EVPN و NX-OS
مرور مفاهیم ESG و SGACL و نحوه انتقال اطلاعات سیاست همراه با ترافیک
درک تفاوت اجرای Ingress و Egress
مرور Service Chaining و هدایت مجدد ترافیک
درک قابلیتها، محدودیتها و سیر تکامل GPO
در این قسمت میشنوید
چرا GPO برای میکروسگمنتیشن اهمیت دارد
ESG و SGACL
انتقال سیاست همراه با ترافیک
اجرای Ingress در مقابل Egress
Service Chaining و هدایت مجدد
قابلیتها و محدودیتها
آینده GPO
واژهنامهٔ این قسمت
Microsegmentation
اعمال سیاست امنیتی بین بارهای کاری منفرد (نه فقط بین VLANها)، تا حرکت جانبی مهاجم داخل یک سگمنت هم محدود شود.
GPO (Group Policy Option)
افزونهای در سرآیند VXLAN که یک شناسهٔ گروه (Group Tag) را همراه هر بسته حمل میکند تا سوئیچ مقصد بتواند سیاست را بر اساس گروه مبدأ و مقصد اعمال کند.
ESG (Endpoint Security Group)
گروهی از endpointها با نقش امنیتی یکسان، مستقل از VLAN یا سابنت؛ سیاستها بین ESGها تعریف میشوند.
SGACL
Security Group ACL؛ لیست دسترسی که بهجای آدرس IP، بر اساس گروه مبدأ و مقصد نوشته میشود و بنابراین با جابهجایی IPها بیاعتبار نمیشود.
Ingress vs Egress Enforcement
اعمال سیاست در سوئیچ ورودی (نزدیک مبدأ، صرفهجویی در پهنای باند) یا خروجی (نزدیک مقصد، وقتی گروه مقصد فقط آنجا معلوم است)؛ GPO با حمل برچسب، اجرای Egress را ممکن میکند.
Service Chaining / PBR
هدایت انتخابی ترافیک بین گروهها به سمت فایروال یا IPS با Policy-Based Redirect، بدون قرار دادن آن در مسیر همهٔ ترافیک.
پرسشهای متداول
چرا برای میکروسگمنتیشن به GPO نیاز داریم؛ ACL معمولی کافی نیست؟
ACL معمولی به IP وابسته است و در محیطهای پویا (ماشین مجازی، کانتینر) بهسرعت منسوخ و غیرقابلمدیریت میشود. GPO هویت گروه را داخل خود بستهٔ VXLAN حمل میکند، پس سیاست بهصورت «گروه A به گروه B» نوشته میشود و با تغییر IP یا مکان endpoint ثابت میماند.
GPO در NX-OS چه فرقی با Cisco TrustSec (SGT) دارد؟
ایده یکسان است (برچسب گروه همراه ترافیک)، اما TrustSec برچسب SGT را در سرآیند اترنت (CMD) حمل میکند و بیشتر در کمپس استفاده میشود؛ GPO همان مفهوم را داخل سرآیند VXLAN برای فبریک EVPN مرکز داده پیاده میکند.
اجرای Ingress بهتر است یا Egress؟
Ingress ترافیک غیرمجاز را همان ابتدا دور میریزد و پهنای باند فبریک را ذخیره میکند، اما سوئیچ مبدأ باید گروه مقصد را بداند. Egress سادهتر مقیاس میگیرد چون هر Leaf فقط گروههای محلی خودش را میشناسد. در عمل بسته به توزیع endpointها و مدل سختافزار، ترکیبی از هر دو استفاده میشود.
Service Chaining در این معماری چه کاربردی دارد؟
برای جفتگروههایی که بازرسی عمیق لازم دارند (مثلاً وب به دیتابیس)، ترافیک با PBR به فایروال یا IPS هدایت میشود و بقیهٔ ترافیک با SGACL روی خود Leaf کنترل میشود؛ نتیجه امنیت لایهای بدون تنگنای یک فایروال مرکزی.
دربارهٔ میزبان
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.
بخش اول این مجموعه دربارهٔ نسل جدید حملات DDoS و آلودهشدن مودمهای خانگی بهعنوان سرباز بیاطلاع یک باتنت بود. در این قسمت به مهمترین سؤال بعدی میرسیم: وقتی حمله شروع شد، مهندس شبکه دقیقاً باید چه کاری انجام دهد؟