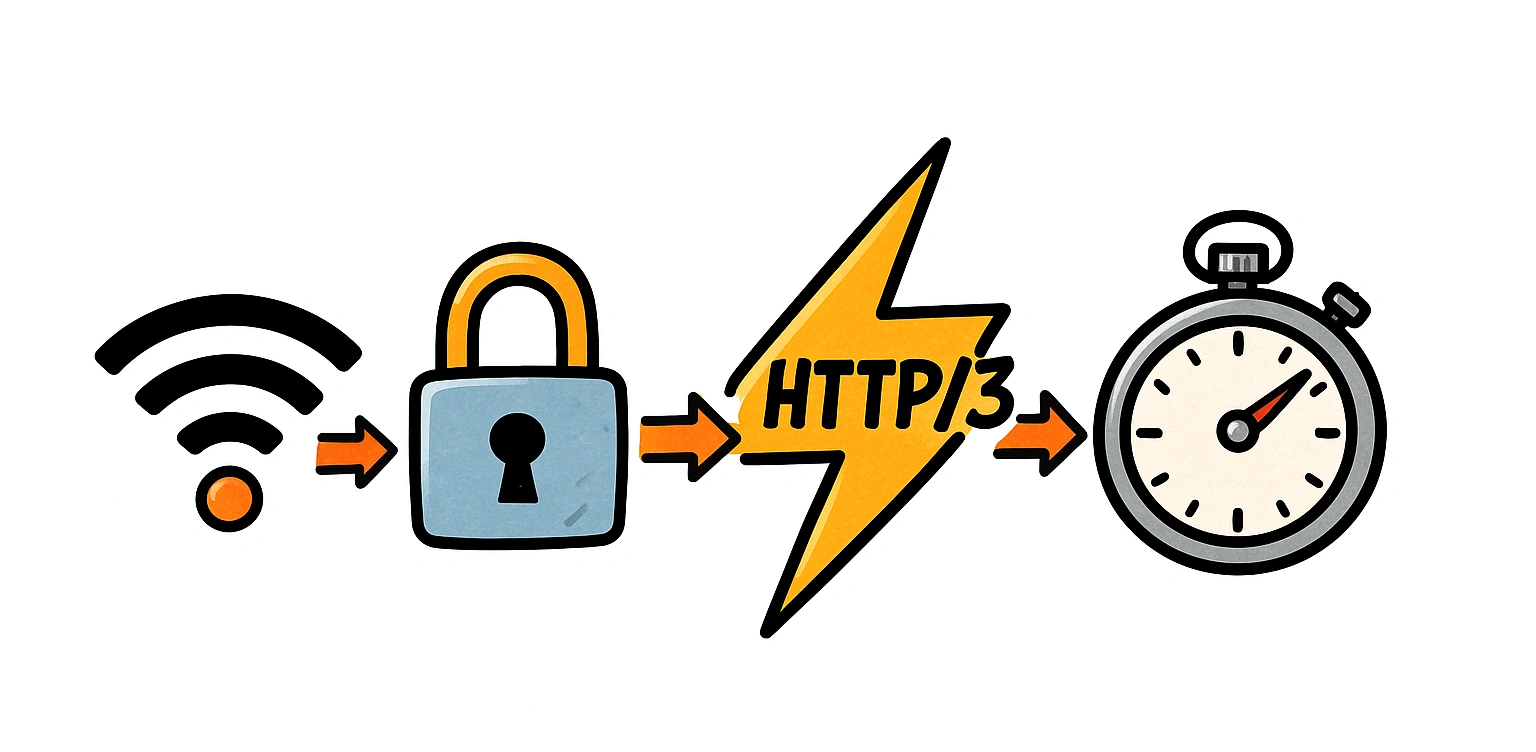
در قسمت چهارم پادکست تکلانژ احسان، بررسی میکنیم چطور HTTP/3 مبتنی بر QUIC اتصالهای فوقسریع
و تجربه کاربری بهتری وعده میدهد — اما در عین حال چالشهای جدیدی برای دیدپذیری و بازرسی
نزد فروشندگان امنیتی ایجاد میکند. سیر تکامل پروتکلهای HTTP را دنبال میکنیم، مزایای معماری QUIC را باز میکنیم و این پرسش کلیدی را مطرح میکنیم:
آیا فایروالهای ما میتوانند پابهپای این تغییر پیش بروند؟ همراه ما باشید تا بررسی کنیم فروشندگان چطور
با رمزگشایی، تلهمتری و تشخیص در ترافیک رمزنگاریشده QUIC دستوپنجه نرم میکنند.
دسترسی شما به یوتیوب برقرار نیست. برای پخش ویدئو در همین صفحه با VPN متصل شوید، یا آن را مستقیماً در یوتیوب ببینید.
این قسمت مصالحه میان مزایای کارایی QUIC و دیدپذیری امنیتی را بررسی میکند.
توضیح میدهد فروشندگان امنیتی چطور باید رویکردهای بازرسی، تلهمتری و تشخیص را برای ترافیک رمزنگاریشده QUIC تطبیق دهند.
این قسمت برای چه کسانی مفید است
مهندسان امنیت که ترافیک HTTP/3 را در فایروال و پروکسی میبینند و نمیتوانند بازرسی کنند
مهندسان شبکه و توسعهدهندگان وب که میخواهند بدانند QUIC چه چیزی را نسبت به TCP بهتر میکند
معمارانی که باید دربارهٔ اجازه یا مسدودسازی QUIC در شبکهٔ سازمانی تصمیم بگیرند
نکات کلیدی این قسمت
درک اینکه چرا QUIC و HTTP/3 میتوانند کارایی و تجربه کاربری را بهبود دهند
یادگیری اینکه چرا ترافیک رمزنگاریشده QUIC چالشهای دیدپذیری و بازرسی ایجاد میکند
مرور سیر تکامل پروتکلهای HTTP به سمت HTTP/3
درک پرسشهای امنیتی پیرامون رمزگشایی، تلهمتری و تشخیص برای QUIC
در این قسمت میشنوید
سیر تکامل HTTP
QUIC چه چیزی را تغییر میدهد
مزایای کارایی HTTP/3
چالشهای دیدپذیری امنیتی
رمزگشایی و تلهمتری
تشخیص در ترافیک رمزنگاریشده QUIC
واژهنامهٔ این قسمت
QUIC
پروتکل انتقال روی UDP که TLS 1.3 را درون خودش دارد، چند جریان مستقل را در یک اتصال حمل میکند و برقراری اتصال را به یک رفتوبرگشت (یا صفر) کاهش میدهد.
HTTP/3
نسخهٔ سوم HTTP که بهجای TCP روی QUIC اجرا میشود؛ مرورگرها و سرویسهای بزرگ مانند Google و Cloudflare بهصورت پیشفرض از آن استفاده میکنند.
Head-of-Line Blocking
در TCP، گم شدن یک بسته همهٔ دادههای بعدی را متوقف میکند؛ QUIC با جریانهای مستقل، این مشکل را به همان جریان محدود میکند.
0-RTT
قابلیت ارسال داده در همان اولین بستهٔ اتصال مجدد؛ سرعت را بالا میبرد اما در برابر حملات بازپخش (Replay) نیازمند احتیاط است.
Encrypted Transport Header
در QUIC حتی بخش بزرگی از سرآیند انتقال رمز است؛ ابزارهای میانی نه شمارهٔ ترتیب را میبینند نه میتوانند بهسادگی جلسه را ردیابی کنند.
TLS Inspection
رمزگشایی ترافیک در فایروال یا پروکسی برای بازرسی؛ روشهای سنتی مبتنی بر TCP برای QUIC کار نمیکنند و بسیاری از محصولات هنوز آن را پشتیبانی نمیکنند.
پرسشهای متداول
چرا QUIC از دید فایروال «نقطهٔ کور» محسوب میشود؟
چون روی UDP اجرا میشود، تقریباً همهچیز از جمله سرآیند انتقال رمز است، و پروکسیهای TLS سنتی که برای TCP طراحی شدهاند نمیتوانند در میانهٔ آن قرار بگیرند. نتیجه این است که بسیاری از محصولات امنیتی فقط میبینند «مقداری UDP روی پورت 443» رد میشود.
آیا باید QUIC را در شبکهٔ سازمانی مسدود کنیم؟
راه رایج فعلی همین است: مسدودکردن UDP/443 باعث میشود مرورگرها به HTTP/2 روی TCP برگردند و ترافیک قابلبازرسی شود. اما این یک راهحل موقت است؛ با فراگیرشدن QUIC باید به سمت محصولاتی رفت که بازرسی QUIC یا تشخیص مبتنی بر تلهمتری را پشتیبانی میکنند.
QUIC از نظر کارایی چه مزیتی نسبت به TCP+TLS دارد؟
برقراری اتصال سریعتر (1-RTT یا 0-RTT بهجای ۲ تا ۳ رفتوبرگشت)، حذف Head-of-Line Blocking بین جریانها، و مهاجرت اتصال هنگام تغییر شبکه (مثلاً از Wi-Fi به موبایل) بدون قطع جلسه.
بدون رمزگشایی، چطور میتوان تهدیدات داخل ترافیک QUIC را تشخیص داد؟
با تحلیل فراداده و رفتار: SNI در دستدهی اولیه، الگوی حجم و زمانبندی جریانها، مقصدهای غیرعادی و همبستگی با تلهمتری endpoint. این همان مسیری است که فروشندگان امنیتی برای QUIC دنبال میکنند.
دربارهٔ میزبان
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.
بخش اول این مجموعه دربارهٔ نسل جدید حملات DDoS و آلودهشدن مودمهای خانگی بهعنوان سرباز بیاطلاع یک باتنت بود. در این قسمت به مهمترین سؤال بعدی میرسیم: وقتی حمله شروع شد، مهندس شبکه دقیقاً باید چه کاری انجام دهد؟