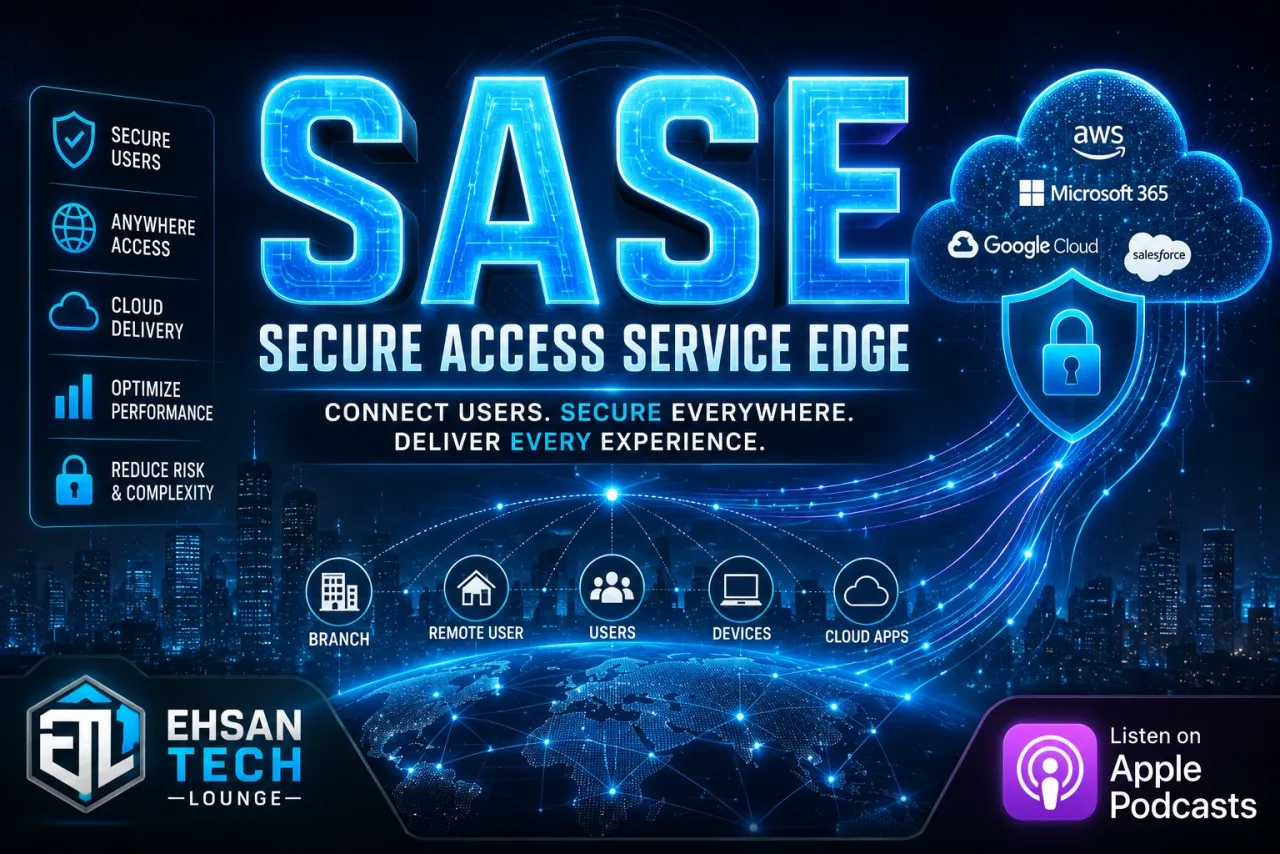
در این قسمت درباره SASE — یعنی Secure Access Service Edge — صحبت میکنیم؛ معماریای که نقش مهمی در آینده امنیت شبکه، دسترسی کاربران از راه دور، SaaS، Cloud و Zero Trust دارد.
دسترسی شما به یوتیوب برقرار نیست. برای پخش ویدئو در همین صفحه با VPN متصل شوید، یا آن را مستقیماً در یوتیوب ببینید.
با تغییر دنیای IT، کاربران دیگر فقط از داخل سازمان به برنامهها متصل نمیشوند و برنامهها هم دیگر فقط داخل مرکز داده میزبانی نمیشوند. امروز کاربران به سرویسهایی مانند Microsoft 365، Google Workspace، Salesforce، Public Cloud و برنامههای داخلی سازمان از خانه، شعبه، کافیشاپ یا هر جای دیگری دسترسی دارند. این تغییر باعث شده مدلهای سنتی مانند VPN و بازگرداندن همه ترافیک به مرکز داده، همیشه بهترین گزینه نباشند.
در این ویدیو SASE را به زبان ساده توضیح میدهیم و بررسی میکنیم این معماری چطور با ترکیب امنیت مبتنی بر ابر، Zero Trust، Secure Internet Access، Secure SaaS Access و Secure Private Access میتواند دسترسی کاربران از هر مکانی را امنتر، هوشمندتر و قابلکنترلتر کند.
همچنین درباره مفاهیمی مانند SWG، CASB، FWaaS، ZTNA، DLP و Shadow IT صحبت میکنیم و نقش هرکدام در معماری SASE را توضیح میدهیم.
اگر در حوزه شبکه، امنیت سایبری، امنیت ابری یا زیرساخت فعالیت میکنید، این قسمت میتواند درک روشنی از معماری SASE و اهمیت آن در امنیت مدرن به شما بدهد.
این قسمت از تغییر محل کاربران و برنامهها شروع میشود.
توضیح میدهد چرا دسترسی به SaaS، ابر عمومی و برنامههای خصوصی از مکانهای مختلف، مدلهای سنتی و متمرکز دسترسی را با چالش روبهرو میکند.
SASE بهعنوان معماریای معرفی میشود که قابلیتهای اتصال و امنیت مبتنی بر ابر را ترکیب میکند.
این قسمت برای چه کسانی مفید است
مدیران امنیت شبکه با کاربران دورکار و برنامههای SaaS زیاد
مهندسان WAN که هنوز همهٔ ترافیک اینترنت را به مرکز داده برمیگردانند
کسانی که با اصطلاحات SWG، CASB، ZTNA و FWaaS گیج شدهاند
نکات کلیدی این قسمت
درک معماری SASE و اهمیت آن برای کاربران از راه دور، SaaS، ابر و Zero Trust
یادگیری اینکه چرا مدلهای سنتی VPN و بازگرداندن ترافیک همیشه ایدهآل نیستند
درک نقش SWG، CASB، FWaaS، ZTNA، DLP و کنترلهای Shadow IT
دیدن اینکه امنیت مبتنی بر ابر چطور از کاربران در مکانهای مختلف پشتیبانی میکند
در این قسمت میشنوید
چرا معماری دسترسی در حال تغییر است
SASE چیست
از VPN و بازگرداندن ترافیک تا دسترسی ابری
Secure Internet، SaaS و Private Access
SWG، CASB، FWaaS و ZTNA
DLP و Shadow IT
SASE در معماری امنیتی مدرن
واژهنامهٔ این قسمت
SASE (Secure Access Service Edge)
معماریای که اتصال WAN (معمولاً SD-WAN) و سرویسهای امنیتی ابری را در یک سرویس یکپارچه ترکیب میکند تا کاربر از هر جا امن به هر برنامه برسد.
SSE (Security Service Edge)
نیمهٔ امنیتی SASE: SWG، CASB، ZTNA و FWaaS بهصورت سرویس ابری، بدون بخش شبکه.
SWG (Secure Web Gateway)
پروکسی ابری که ترافیک وب کاربران را فیلتر، بازرسی و از بدافزار و سایتهای مخرب پاک میکند.
CASB
Cloud Access Security Broker؛ دیدپذیری و کنترل روی استفاده از برنامههای SaaS، از جمله کشف Shadow IT و اعمال DLP روی دادههای ابری.
FWaaS
Firewall as a Service؛ فایروال لایهٔ ۳ تا ۷ در ابر که سیاست یکسان را برای همهٔ شعبهها و کاربران اعمال میکند.
Backhauling
برگرداندن ترافیک اینترنت کاربران دورکار و شعبهها به مرکز داده برای بازرسی؛ باعث تأخیر و هزینه میشود و SASE آن را حذف میکند.
پرسشهای متداول
SASE با SD-WAN چه فرقی دارد؟
SD-WAN بخش اتصال است: انتخاب هوشمند لینک و ساخت اورلی بین سایتها. SASE همین را با پشتهٔ امنیتی ابری (SWG، CASB، ZTNA، FWaaS) ترکیب میکند تا کاربر دورکار یا شعبه بدون عبور از مرکز داده، امن به اینترنت و SaaS برسد.
برای SASE باید VPN را کاملاً کنار بگذارم؟
مسیر معمول، جایگزینی تدریجی است: ابتدا دسترسی به برنامههای داخلی با ZTNA و ترافیک اینترنت با SWG، و در نهایت حذف VPN. بسیاری از سازمانها مدتی هر دو را موازی نگه میدارند.
Shadow IT در SASE چطور کنترل میشود؟
CASB با تحلیل لاگهای پروکسی و اتصال API به SaaSهای رسمی، برنامههای تأییدنشدهای را که کارکنان استفاده میکنند کشف میکند و میتواند آنها را مسدود، فقطخواندنی یا زیر نظر DLP قرار دهد.
آیا SASE یعنی یک فروشنده برای همهچیز؟
ایدهآل SASE تکفروشنده است تا سیاست و تجربهٔ کاربر یکپارچه باشد، اما بسیاری از سازمانها SD-WAN یک فروشنده را با SSE فروشندهٔ دیگر ترکیب میکنند؛ مهم یکپارچگی سیاست هویتمحور در کل مسیر است.
دربارهٔ میزبان
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.
بخش اول این مجموعه دربارهٔ نسل جدید حملات DDoS و آلودهشدن مودمهای خانگی بهعنوان سرباز بیاطلاع یک باتنت بود. در این قسمت به مهمترین سؤال بعدی میرسیم: وقتی حمله شروع شد، مهندس شبکه دقیقاً باید چه کاری انجام دهد؟