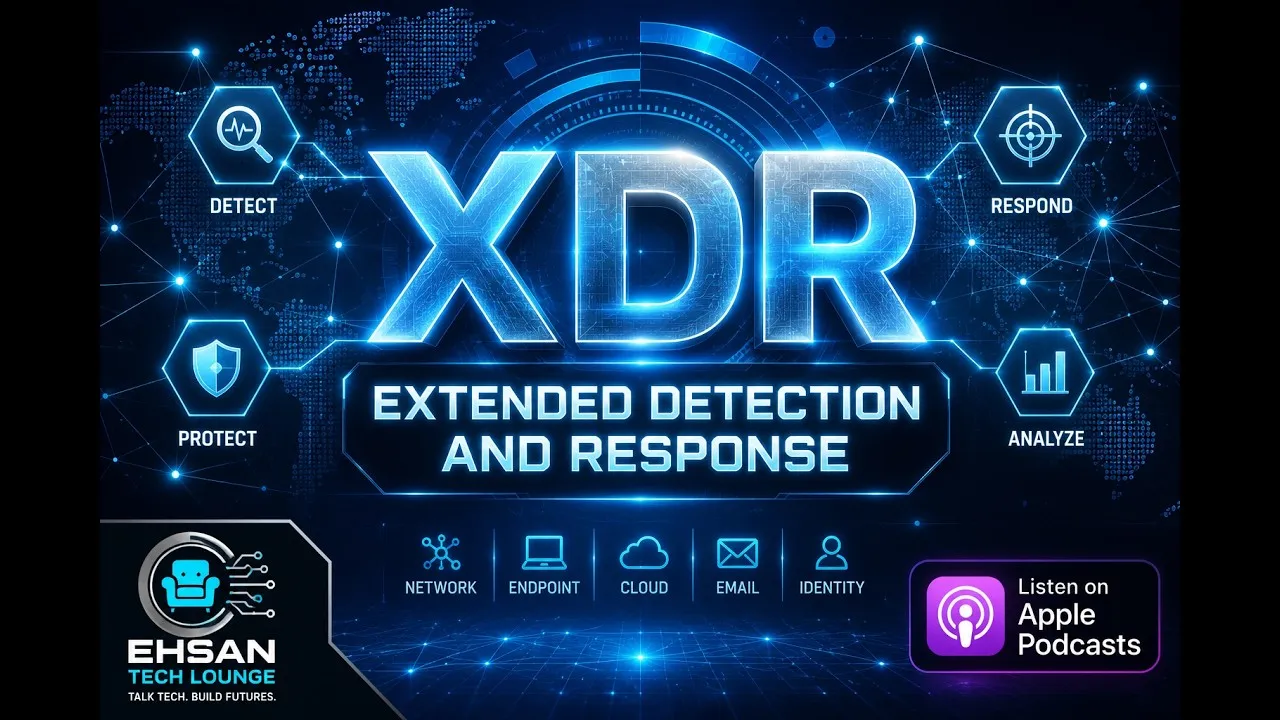
همچنین معماری XDR، نحوه کارکرد آن و برخی از فروشندگان پیشرو در این حوزه را بررسی میکنیم.
اگر تا حالا با XDR کار نکردهاید یا میخواهید این فناوری را از صفر یاد بگیرید، این ویدیو برای شماست.
این قسمت بهعنوان مقدمهای بر شناسایی و پاسخ گسترده (XDR) طراحی شده است.
هدف XDR، مشکلاتی که حل میکند و معماری پشت این فناوری را توضیح میدهد.
همچنین زمینهای برای بینندگانی فراهم میکند که میخواهند XDR را از ابتدا یاد بگیرند.
این قسمت برای چه کسانی مفید است
تحلیلگران SOC که بین دهها کنسول جداگانه هشدارها را دنبال میکنند
مدیران امنیتی که بین ارتقای SIEM و خرید XDR تصمیم میگیرند
کسانی که XDR را از صفر میخواهند بفهمند، بدون تجربهٔ قبلی
نکات کلیدی این قسمت
درک اینکه XDR چیست و چرا به وجود آمده است
یادگیری اینکه XDR قرار است چه مشکلاتی را برای تیمهای امنیتی حل کند
مرور معماری و مدل عملکرد پایه XDR
درک اینکه فروشندگان مختلف XDR را به شکلهای متفاوتی پیادهسازی میکنند
در این قسمت میشنوید
XDR چیست
چرا XDR ساخته شد
مشکلاتی که XDR حل میکند
معماری XDR
نحوه کارکرد XDR
نگاهی به بازار فروشندگان
واژهنامهٔ این قسمت
XDR (Extended Detection & Response)
پلتفرمی که تلهمتری endpoint، شبکه، ایمیل، هویت و ابر را در یک مخزن جمع میکند، آنها را بهصورت خودکار به هم مرتبط میسازد و پاسخ هماهنگ میدهد.
EDR
Endpoint Detection & Response؛ پیشینی XDR که فقط رفتار روی دستگاههای کاربر و سرور را میبیند.
SIEM
سامانهٔ جمعآوری و جستوجوی لاگ از همهٔ منابع؛ قدرتمند اما وابسته به قوانین دستی و نگهداری سنگین؛ XDR تشخیص آماده و همبستگی خودکار میدهد.
Alert Correlation
اتصال چند هشدار کماهمیت از منابع مختلف به یک «حادثه» واحد با داستان کامل حمله؛ اصلیترین ارزش XDR برای کاهش خستگی هشدار.
Native vs Open XDR
Native: همهٔ حسگرها از یک فروشنده با یکپارچگی عمیق؛ Open: پلتفرمی که دادهٔ ابزارهای فروشندگان مختلف را میپذیرد.
SOAR
Security Orchestration, Automation and Response؛ اجرای خودکار Playbookهای پاسخ (ایزولهکردن دستگاه، غیرفعالکردن حساب) که در XDR اغلب داخلی است.
پرسشهای متداول
XDR چه مشکلی را برای تیم امنیت حل میکند؟
پراکندگی: هر ابزار هشدار خودش را میدهد و تحلیلگر باید دستی آنها را به هم وصل کند. XDR دادهها را یکجا جمع، حمله را بهصورت یک حادثهٔ واحد بازسازی و پاسخ را از همان کنسول اجرا میکند؛ نتیجه، زمان تشخیص و پاسخ کوتاهتر و هشدارهای کمتر اما دقیقتر.
آیا XDR جایگزین SIEM میشود؟
معمولاً نه بهطور کامل. XDR در تشخیص و پاسخ تهدید سریعتر و آمادهتر است؛ SIEM برای نگهداری بلندمدت لاگ، الزامات انطباق و جستوجوهای سفارشی همچنان لازم است. بسیاری از سازمانها هر دو را دارند و XDR را خوراک SIEM میکنند.
برای انتخاب بین فروشندگان XDR به چه چیزی نگاه کنم؟
پوشش منابع دادهای که واقعاً دارید (endpoint، ایمیل، هویت، شبکه، ابر)، کیفیت همبستگی خودکار، قابلیتهای پاسخ داخلی، و اینکه Native است یا Open؛ اگر ابزارهای فروشندگان مختلف دارید، Open XDR انعطاف بیشتری میدهد.
دربارهٔ میزبان
احسان عماد
Technology Lead
احسان عماد، معمار راهکار و رهبر فناوری (Technology Lead) است و بیش از دو دهه تجربه در طراحی، پیادهسازی و راهبری شبکههای سازمانی، مرکز داده و امنیت برای سازمانهای بزرگ دارد. او دارندهٔ مدرک CCDE و چهار CCIE (شماره ۲۸۵۵۱) در گرایشهای Security، Collaboration، Data Center و Enterprise Infrastructure، و همچنین CISSP است؛ عضو برنامهٔ Cisco Champion و دارندهٔ عنوان Cisco Fire Jumper Elite. در کنار کار فنی، دکترای علوم کامپیوتر و تحصیلات مدیریت (MBA و DBA) دارد. در تکلانژکست همان تجربههای میدانی را به زبان فارسی و با نگاهی عملی روایت میکند تا مهندسان فارسیزبان مسیر کوتاهتری به عمق فناوری و رشد حرفهای پیدا کنند.
اگر بتوانیم حملهٔ DDoS را همان لبهٔ شبکه تشخیص و مهار کنیم، دیگر لازم نیست منتظر بمانیم تا ترافیک مخرب به Core برسد و کل شبکه را درگیر کند. این قسمت، بخش سوم و پایانی مجموعهٔ DDoS، دقیقاً همین ایده را دنبال میکند.
بخش اول این مجموعه دربارهٔ نسل جدید حملات DDoS و آلودهشدن مودمهای خانگی بهعنوان سرباز بیاطلاع یک باتنت بود. در این قسمت به مهمترین سؤال بعدی میرسیم: وقتی حمله شروع شد، مهندس شبکه دقیقاً باید چه کاری انجام دهد؟